



Мобильный браузер Яндекса был уязвим к подмене адресной строки

Мобильный браузер Яндекса был уязвим к подмене адресной строки

Мобильный браузер Яндекса был уязвим к подмене адресной строки

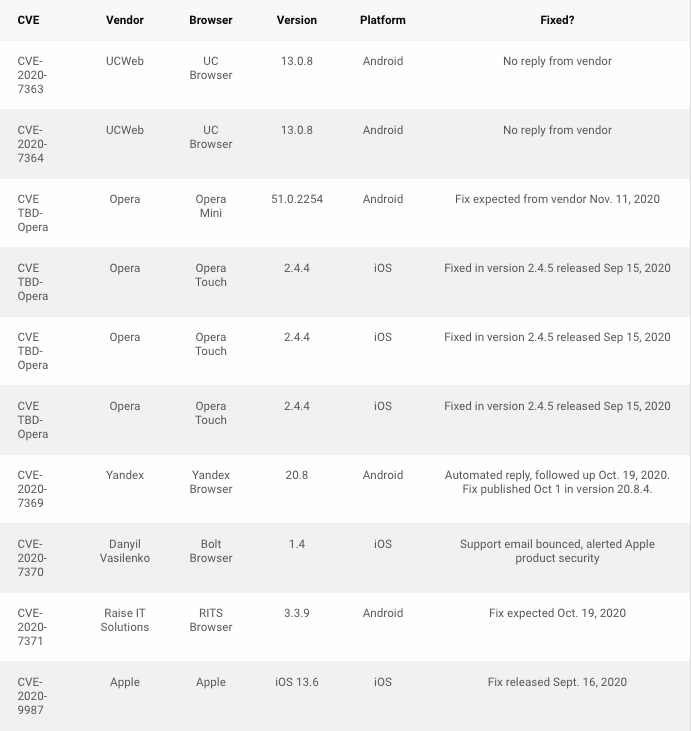
В ряде браузеров для мобильных устройств обнаружены уязвимости, позволяющие перенаправить жертву на вредоносный сайт путем подмены URL, отображаемого в адресной строке. Проблема актуальна для Safari, двух линеек Opera, UC Browser, Bolt, RITS и Яндекс.Браузер.

Возможность подмены адресной сроки (спуфинг) — типовая ошибка, время от времени выявляемая в браузерах. На десктопах она не очень опасна, так как подлог можно выявить с помощью дополнительных средств защиты или просто наведя курсор на URL в адресной строке. На мобильных устройствах подобные недочеты гораздо опаснее: экран у них небольшой, и пользователь зачастую видит лишь часть адреса при переходе, а защитные механизмы в таких браузерах минимальны.

Новые уязвимости обнаружили эксперты Rapid7 и пакистанский исследователь Рафай Балох (Rafay Baloch). Разработчикам затронутых продуктов сообщили о неприятных находках еще в августе. Компания Apple быстро залатала Safari, девелоперы Opera пообещали исправить проблему ко второй декаде ноября, «Яндекс» же устранил баг в начале октября.


Согласно блог-записи Rapid7, эксплуатация перечисленных уязвимостей осуществляется при помощи JavaScript-сценариев, внедренных в сайты злоумышленников. Последние используют тот факт, что при загрузке новой страницы браузер обновляет адресную строку с еле уловимой задержкой. Ее вполне хватит для подмены URL, а жертва редирект даже не заметит.

Балох, со своей стороны, разобрал новые баги более детально. Поскольку их использование не требует больших усилий, пользователям уязвимых продуктов рекомендуется как можно скорее обновить их или перейти на браузер, не страдающий от подобных проблем.

Подпишитесь на новости

Telegram для macOS научился прятать чаты за секретной фразой

В бета-версии Telegram 13.2.0 для macOS появилась функция Hidden Chats. Она позволяет убрать выбранные чаты и каналы из основного списка в отдельный раздел, который открывается только по секретной фразе.

Работу функции проверила редакция «Код.ру». Скрытые чаты настраиваются в разделе конфиденциальности.

Пользователь дважды вводит секретную фразу длиной не меньше восьми символов, пока только латиницей.

Чтобы открыть раздел, фразу нужно набрать в обычной строке поиска. Фраз можно создать несколько, и каждая открывает свой набор чатов. Звонки из скрытых чатов сбрасываются без звука.

Раздел закрывается сам при блокировке экрана, переходе Mac в спящий режим или через пять минут бездействия, выйти из него можно и вручную. Фраза нигде не хранится. Если ее забыть, вернуть доступ на этом компьютере можно только через выход из аккаунта и повторный вход.

Функция работает только на компьютере, где ее настроили, и не синхронизируется с другими устройствами. На смартфоне и в других клиентах Telegram такие чаты видны в общем списке.

Есть мнение, что со временем скрытые чаты появятся на всех платформах и начнут синхронизироваться.

RSS: Новости на портале Anti-Malware.ru