



Минюст США обвинил 6 офицеров ГРУ в правительственных кибератаках

Минюст США обвинил 6 офицеров ГРУ в правительственных кибератаках

Минюст США обвинил 6 офицеров ГРУ в правительственных кибератаках

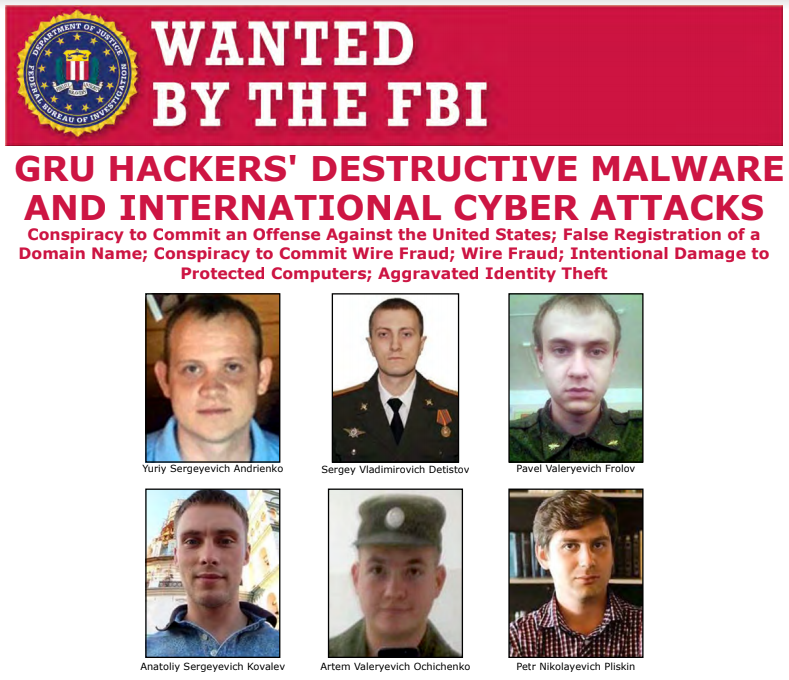
Министерство юстиции США обвинило шестерых сотрудников Главного управления Генерального штаба (бывшее ГРУ) в целевых кибератаках. Минюст полагает, что все шестеро являются членами группировки Sandworm.

Согласно судебным документам, обвиняемые работают в подразделении 74455, входящем в состав ГРУ. Власти США якобы нашли доказательства участия офицеров в мощных целенаправленных атаках.

Целью атакующих, по мнению Минюста, была дестабилизация внутренних процессов других стран, вторжение в политические аспекты и создание сумятицы.

Так, например, власти США приписывают шестерым офицерам ГРУ атаки на критическую информационную инфраструктуру (КИИ) Украины, запуск шифровальщика NotPetya, а также вторжение в выборы во Франции.

Помимо этого, как отметили в Минюсте, обвиняемые пытались помешать анализу инцидента с отправлением «Новичком» Сергея Скрипаля и его дочери. Среди обвиняемых оказались:

  • Юрий Сергеевич Андриенко, якобы разработавший компоненты NotPetya.
  • Сергей Владимирович Детисов, подготовивший атаки целевого фишинга на зимние Олимпийские игры 2018 в Пхёнчхане.
  • Павел Валерьевич Фролов, участвовавший в разработке компонентов KillDisk и NotPetya.
  • Анатолий Сергеевич Ковалёв, подготовивший вредоносные электронные письма.
  • Артём Валерьевич Очиченко, участвовавший в фишинге.
  • Пётр Николаевич Плискин, также разработавший компоненты NotPetya.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru