



Минюст США обвинил 6 офицеров ГРУ в правительственных кибератаках

Минюст США обвинил 6 офицеров ГРУ в правительственных кибератаках

Минюст США обвинил 6 офицеров ГРУ в правительственных кибератаках

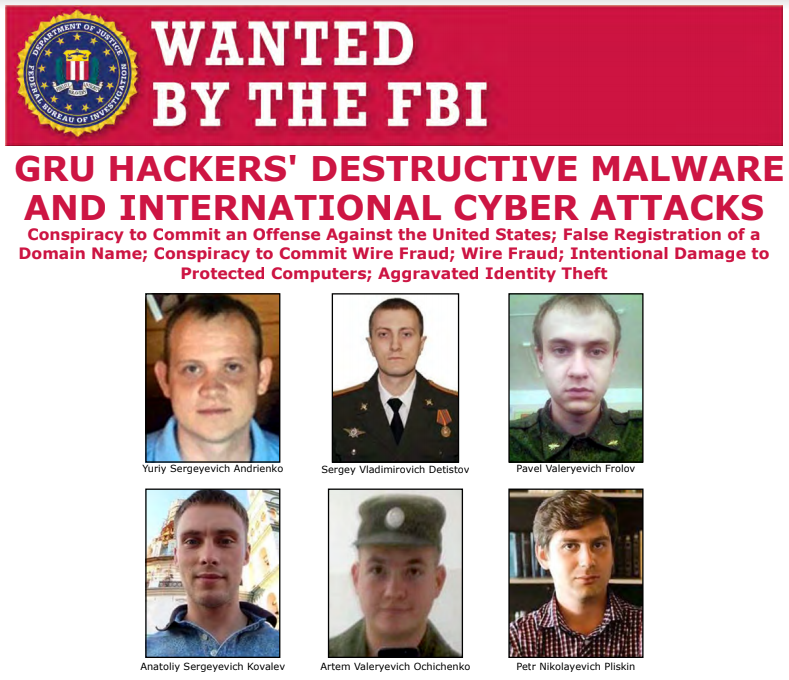
Министерство юстиции США обвинило шестерых сотрудников Главного управления Генерального штаба (бывшее ГРУ) в целевых кибератаках. Минюст полагает, что все шестеро являются членами группировки Sandworm.

Согласно судебным документам, обвиняемые работают в подразделении 74455, входящем в состав ГРУ. Власти США якобы нашли доказательства участия офицеров в мощных целенаправленных атаках.

Целью атакующих, по мнению Минюста, была дестабилизация внутренних процессов других стран, вторжение в политические аспекты и создание сумятицы.

Так, например, власти США приписывают шестерым офицерам ГРУ атаки на критическую информационную инфраструктуру (КИИ) Украины, запуск шифровальщика NotPetya, а также вторжение в выборы во Франции.

Помимо этого, как отметили в Минюсте, обвиняемые пытались помешать анализу инцидента с отправлением «Новичком» Сергея Скрипаля и его дочери. Среди обвиняемых оказались:

  • Юрий Сергеевич Андриенко, якобы разработавший компоненты NotPetya.
  • Сергей Владимирович Детисов, подготовивший атаки целевого фишинга на зимние Олимпийские игры 2018 в Пхёнчхане.
  • Павел Валерьевич Фролов, участвовавший в разработке компонентов KillDisk и NotPetya.
  • Анатолий Сергеевич Ковалёв, подготовивший вредоносные электронные письма.
  • Артём Валерьевич Очиченко, участвовавший в фишинге.
  • Пётр Николаевич Плискин, также разработавший компоненты NotPetya.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru