


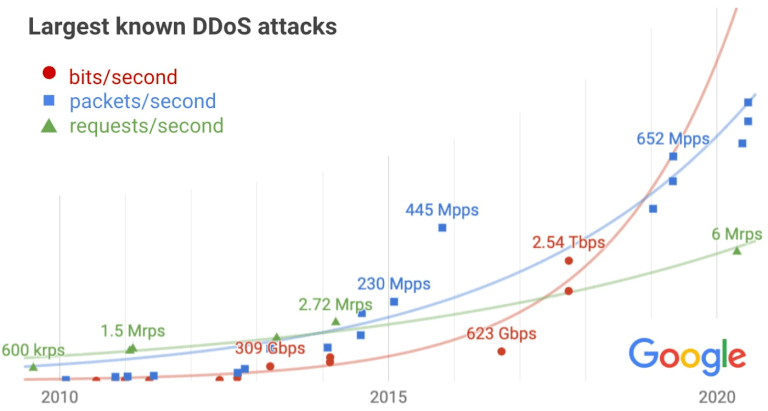

Google: В 2017 году мы отразили самую мощную DDoS-атаку (2.54 Tbps)

Google: В 2017 году мы отразили самую мощную DDoS-атаку (2.54 Tbps)

Google: В 2017 году мы отразили самую мощную DDoS-атаку (2.54 Tbps)

В сентябре 2017 года Google справился с DDoS мощностью 2.54 терабит в секунду (Tbps) — крупнейшей на сегодняшний день кибератакой подобного рода. Об этом на днях рассказала команда Google Cloud.

По словам сотрудников интернет-гиганта, DDoS стал кульминацией шестимесячной кампании, в ходе которой злоумышленники использовали различные методы вредоносного воздействия на сеть корпорации.

«Несмотря на одновременную атаку на тысячи наших адресов, операция киберпреступников не увенчалась успехом», — уточнили в Google.

Оказалось, что атакующие использовали несколько сетей для отправки 167 Mpps (миллионы пакетов в секунду) на 180 тыс. серверов CLDAP, DNS и SMTP, которые в свою очередь перенаправляли существенно большие ответы Google.


Как отметили специалисты, эта атака была в четыре раза мощнее кампании ботнета Mirai (623 Gbps), которую операторы запустили в 2016 году. Более того, DDoS против Google также переплюнул аналогичную операцию, нацеленную на Amazon (2.3 Tbps) — её зафиксировали в феврале этого года.

Команда Google Threat Threat Analysis Group (TAG) считает, что за кибератакой может стоять правительственная киберпреступная группировка.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru