



Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

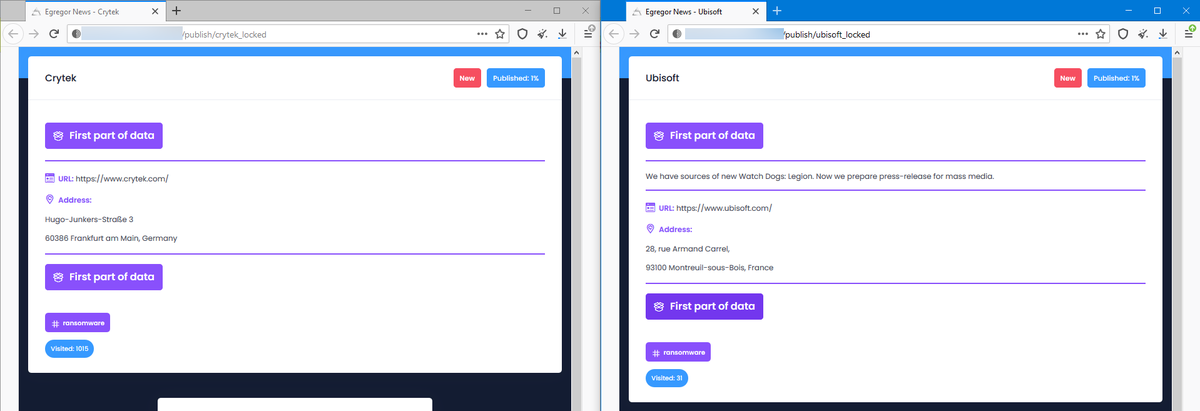
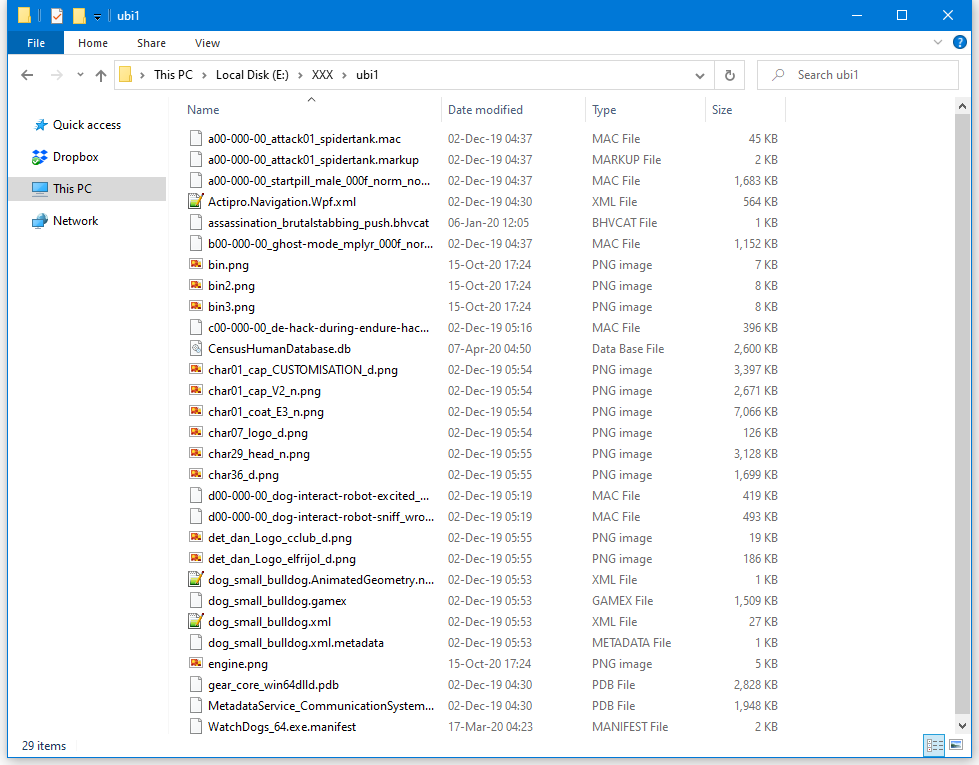
Киберпреступная группировка Egregor, занимающаяся вымогательством, слила в Сеть внутренние данные двух гигантов игровой индустрии — Ubisoft и Crytek. Более того, злоумышленники обещают опубликовать исходный код игры Watch Dogs: Legion.

Часть скомпрометированной информации разработчиков видеоигр операторы Egregor опубликовали на собственной площадке в дарквебе. Пока никто не может ответить на вопрос, как именно преступникам удалось получить доступ к закрытым данным.


Как правило, кибервымогатели используют скомпрометированную информацию в качестве дополнительного воздействия при общении с жертвой на тему выкупа.

В этот раз мы наблюдаем то же самое: группа Egregor опубликовала на своём ресурсе часть данных, пообещав в ближайшие дни слить больше файлов. Видимо, Crytek и Ubisoft хотят склонить к переговорам.

Учитывая, что среди скомпрометированных данных якобы есть исходный код популярного игрового проекта Watch Dogs, у вымогателей может получиться выйти на диалог с разработчиками.

Тем не менее на текущий момент сложно определить, действительно ли код принадлежит игре Watch Dogs: Legion, релиз которой запланирован на этот месяц. Вполне вероятно, что злоумышленники блефуют, а в их руках находятся исходники старых версий игры.


За последний год исследователи не раз сообщали Ubisoft о фишинговых атаках, нацеленных на сотрудников игрового гиганта. Возможно, именно так злоумышленники и проникли в сеть корпорации.

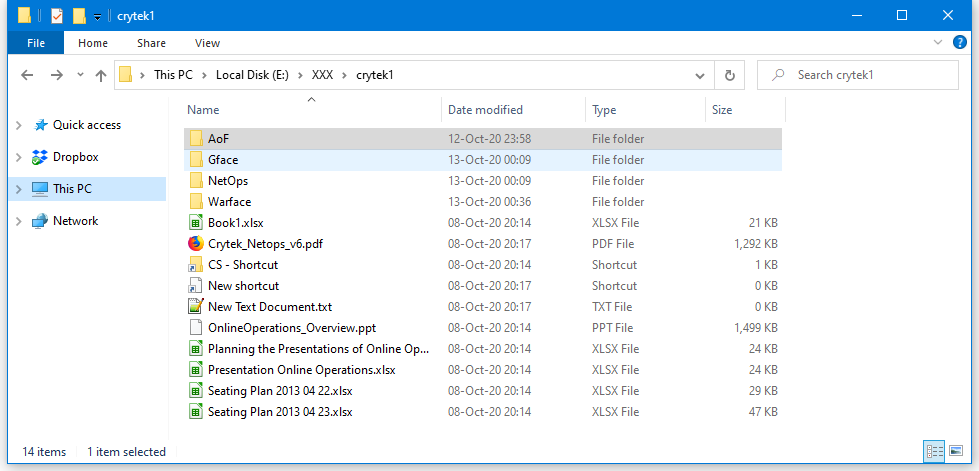
В последней утечке, кстати, Ubisoft пострадала гораздо меньше — всего 20 Мб слитых файлов. У Crytek, например, вымогатели выкрали 300 Мб, среди которых была информация о ходе разработки игровых проектов Arena of Fate и Warface.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru