



Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft: Новый Android-вымогатель прикрывается МВД России

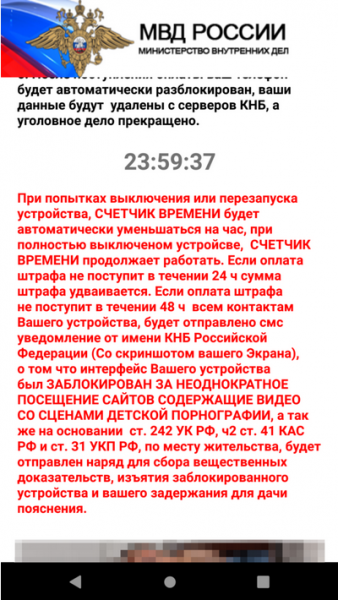
Microsoft предупредила пользователей о сложной программе-вымогателе для мобильной операционной системы Android. По словам техногиганта, вредонос использует службу уведомлений для вывода записки с требованиями выкупа.

Как правило, приложения-вымогатели для Android не шифруют пользовательские файлы, как это бывает в случае с десктопами, а перекрывают весь дисплей запиской со своими требованиями.

Такое окно во весь экран трудно или невозможно закрыть, в результате жертва не может нормально использовать мобильное устройство.

Как отметили в Microsoft, конкретно этот зловред постоянно совершенствуется. Прошлые версии вымогателя задействовали специальные возможности Android (accessibility services). Google в последнее время борется с таким поведением, закрывая лазейки для злонамеренной эксплуатации легитимных функций.

Последняя версия Android-вымогателя, которую Microsoft детектирует как AndroidOS/MalLocker.B, использует уже другой подход, что затрудняет удаление навязчивого окна.

В этой кампании злоумышленники действуют от лица МВД России, уведомляя жертву об обнаружении на её устройстве изображений неприличного содержания. В течение 24 часов пользователь должен заплатить так называемый штраф.


Вредоносное приложение задействует уведомление типа «Call», требующее немедленного внимания от пользователя, а также функцию обратного вызова onUserLeaveHint(). Такой подход гарантирует, что требования выкупа останутся на экране, что бы жертва ни предпринимала.

В блоге Microsoft опубликованы технические детали и разбор новой версии программы-вымогателя для Android.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru