



Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Неустановленная киберпреступная группировка внедряет вредоносный код в легитимную службу Windows Error Reporting (WER) в рамках опасной бесфайловой атаки. Эта техника помогает обходить детектирование защитными средствами.

Если говорить откровенно, эксплуатация WER не такой уж новый метод, однако именно эта кампания, по словам специалистов Malwarebytes, интересна своими таинственными операторами.

«Преступники взламывают веб-сайты, размещают на них вредоносную нагрузку, при этом используя фреймворк CactusTorch для осуществления бесфайловых атак», — пишут эксперты в отчёте.

Впервые операции злоумышленников попали в поле зрения исследователей 17 сентября. Тогда эксперты обратили внимание на фишинговые электронные письма, в которые были вложены вредоносные документы в ZIP-архиве.

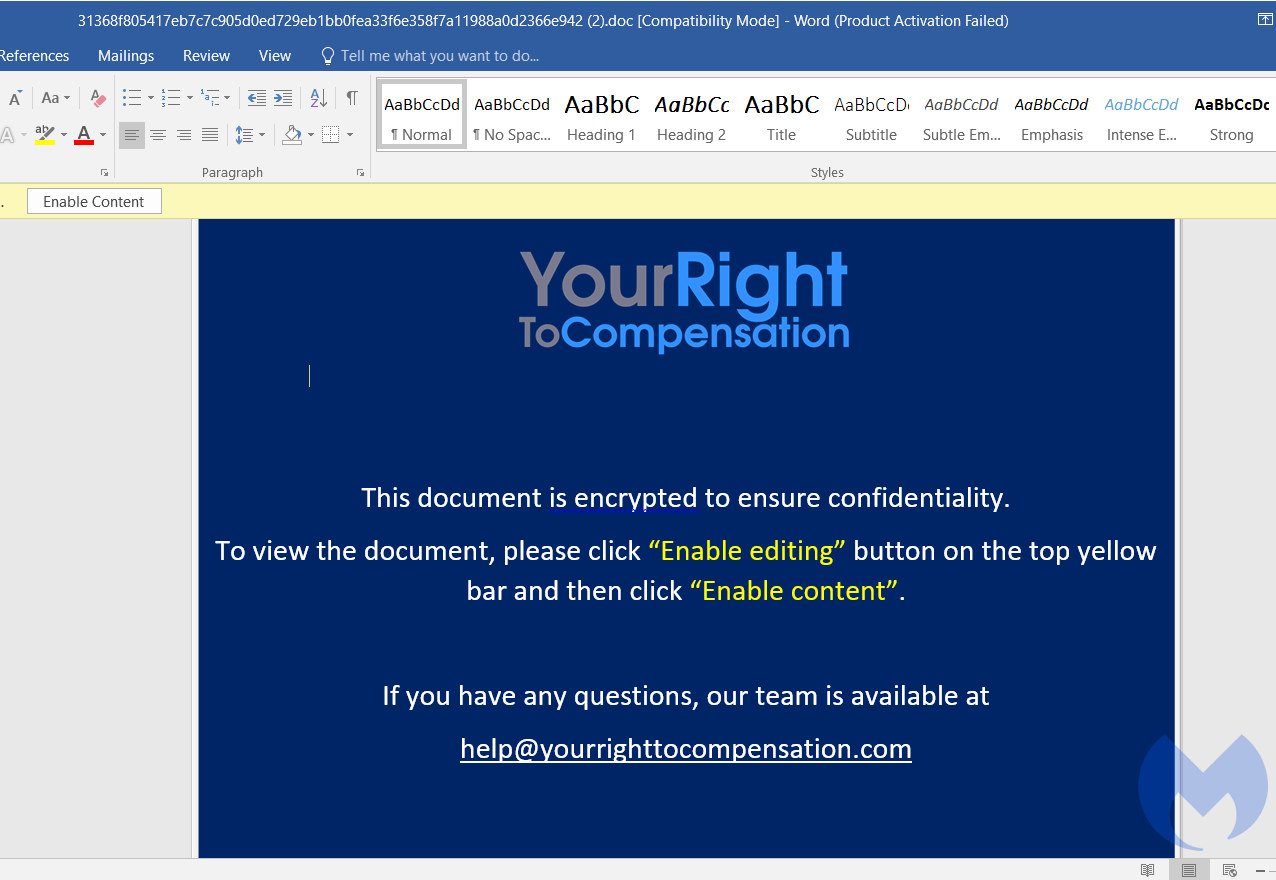
В качестве темы-приманки атакующие использовали денежную компенсацию. После открытия документа выполнялся VBA-модуль CactusTorch, который загружал .NET-пейлоад непосредственно в память Windows-устройства.

После этого происходила инъекция шелл-кода в процесс WerFault.exe (принадлежит системной службе WER). Само собой, такая атака не оставляла никаких следов на жёстком диске компьютера.


Ранее подобную технику использовал вымогатель Cerber и троян NetWire. Вредоносная программа также проверяла наличие виртуальной машины или песочницы, чтобы избежать анализа со стороны специалистов.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru