



Пострадавшие от ThunderX теперь могут бесплатно расшифровать свои файлы

Пострадавшие от ThunderX теперь могут бесплатно расшифровать свои файлы

Пострадавшие от ThunderX теперь могут бесплатно расшифровать свои файлы

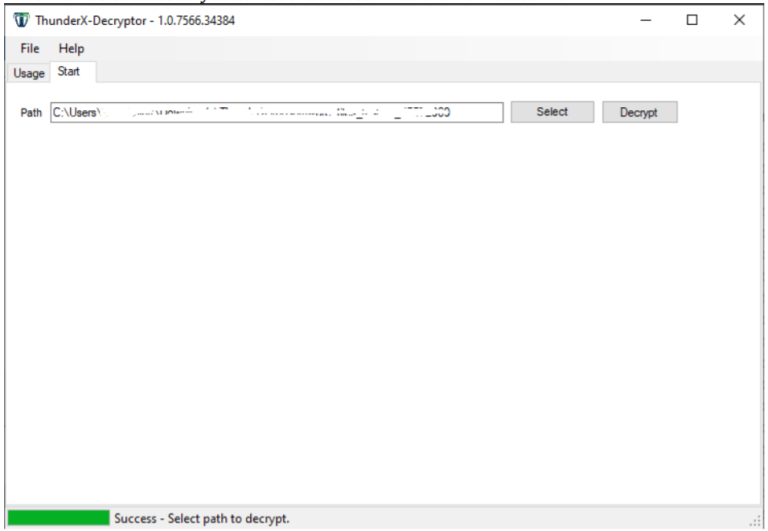
Пользователи и организации, пострадавшие от атаки программы-вымогателя ThunderX, теперь могут бесплатно расшифровать свои файлы. А всё благодаря команде Tesorion, разработавшей дешифратор.

Семейство шифровальщиков ThunderX ещё довольно молодое — первые атаки этой вредоносной программы эксперты зафиксировали в конце августа 2020 года.

Чуть позже исследователи в области кибербезопасности нашли баг в процессе шифрования, которое использовал ThunderX. Именно ошибка в коде помогла специалистам разработать инструмент для восстановления данных жертв.

Новый дешифратор работает с текущей версией ThunderX, которая добавляет к зашифрованным файлам расширение .tx_locked. Чтобы расшифровать свои данные, пользователи должны загрузить копию записки с требованиями (readme.txt) и один из пострадавших файлов. Тогда дешифратор выдаст нужный ключ.


Саму утилиту для расшифровки можно скачать с сайта проекта NoMoreRansom — здесь. По завершении дешифровки программа покажет количество успешно восстановленных файлов, а также число тех, что расшифровать не удалось.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru