



Microsoft предупредила об активной эксплуатации Zerologon в атаках

Microsoft предупредила об активной эксплуатации Zerologon в атаках

Microsoft предупредила об активной эксплуатации Zerologon в атаках

Microsoft предупреждает администраторов систем Windows Server: необходимо срочно установить все вышедшие обновления безопасности, поскольку злоумышленники активно эксплуатируют уязвимость Zerologon в реальных атаках.

Напомним, что Microsoft устранила Zerologon с выходом августовского набора патчей. Уязвимость, которую отслеживают под идентификатором CVE-2020-1472, получила 10 баллов из 10 по степени опасности.

При успешной эксплуатации брешь позволяет атакующим повысить свои права до администратора домена и, по сути, получить над ним контроль. Специалисты компании Secura опубликовали PoC-код, демонстрирующий возможность эксплуатации Zerologon.

Теперь, судя по всему, в руках киберпреступников есть реальный рабочий эксплойт, поскольку Microsoft предупредила об активных атаках с использованием Zerologon.

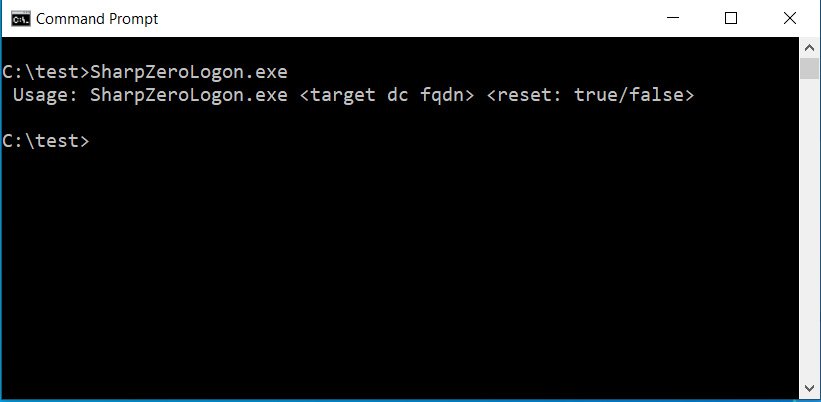
Техногигант даже привёл три образца вредоносной программы — исполняемые файлы .NET с именем «SharpZeroLogon.exe». На данный момент семплы можно найти на VirusTotal: первый, второй, третий.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru