



Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

Разработчики Zoom, популярного сервиса для видеоконференций, выполнили одну из давних просьб общественности — внедрить двухфакторную аутентификацию. Теперь этот дополнительный слой защиты доступен каждому пользователю приложения.

В этом году Zoom получил немало критики за различные уязвимости и лазейки для злоумышленников и просто шутников. Именно поэтому шаг в сторону дополнительной безопасности должен реабилитировать разработчиков.

Поскольку всеобщий переход на удалёнку серьёзно поднял популярность Zoom, злоумышленники тоже переключились на поиск уязвимостей в этом приложении. Поэтому странно, конечно, что мы получаем 2FA спустя столько месяцев активного использования сервиса.

Тем более в апреле стало известно, что 500 тысяч аккаунтов пользователей Zoom продаются на онлайн-площадках дарквеба.

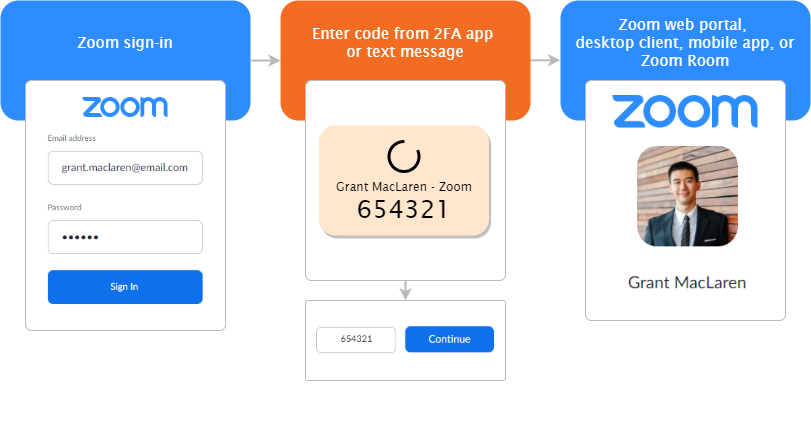
По словам разработчиков, приложение поддерживает протокол Time-Based One-Time Password (TOTP), однако менее защищённая, но более привычная аутентификация с помощью SMS-сообщения или звонка также присутствует.

Чтобы активировать 2FA для своей учётной записи, следует в дашборде Zoom пройти в раздел «Дополнительные опции защиты». Подробная инструкция по активации лежит здесь.


Со своей стороны рекомендуем всем включить двухфакторную аутентификацию, поскольку без неё аккаунт значительно легче увести. Тот факт, что все либо давно задействуют этот слой защиты, либо стараются двигаться в сторону 2FA, говорит о важности дополнительного фактора.

Например, Илон Маск недавно признался, что двухфакторная аутентификация появилась в приложении Tesla непростительно поздно.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru