



Атака Raccoon позволяет взломать TLS-соединения и перехватить данные

Атака Raccoon позволяет взломать TLS-соединения и перехватить данные

Атака Raccoon позволяет взломать TLS-соединения и перехватить данные

Команда специалистов рассказала о гипотетической атаке на криптографический протокол TLS. По словам экспертов, атакующие в теории могут расшифровать HTTPS-соединение между пользователями и серверами, а значит, перехватить конфиденциальную информацию.

Способ атаки назвали Raccoon, исследователи сразу предупреждают: уязвимость крайне сложно проэксплуатировать, поскольку очень редко соблюдаются условия для успешной атаки.

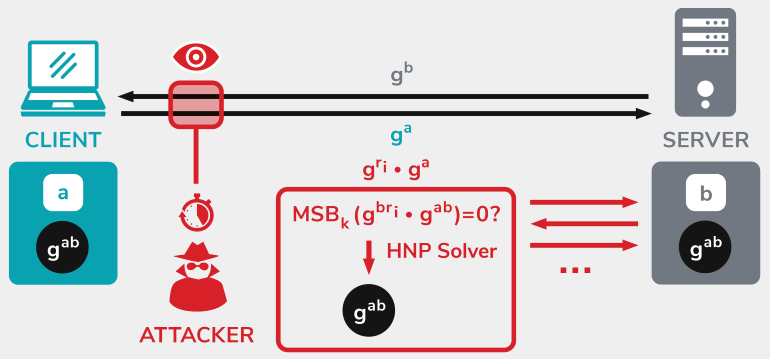
Согласно опубликованному документу (PDF), Raccoon представляет собой атаку на основе тайминга. Например, киберпреступник замеряет время, необходимое для выполнения известных криптографических операций, после чего у него складывается картина из частей алгоритма.

В случае Raccoon злоумышленнику надо атаковать протокол Диффи — Хеллмана (процесс обмена ключами). Основная цель — восстановить несколько байтов данных.

«В конечном итоге этот метод помогает атакующему построить ряд уравнений и использовать решатель Hidden Number Problem (HNP) для вычисления оригинального секрета, установленного между клиентской стороной и сервером», — пишет команда специалистов.


По словам исследователей, все серверы, использующие протокол Диффи — Хеллмана для настройки TLS-соединений, уязвимы перед описанной атакой.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru