



Атака Raccoon позволяет взломать TLS-соединения и перехватить данные

Атака Raccoon позволяет взломать TLS-соединения и перехватить данные

Атака Raccoon позволяет взломать TLS-соединения и перехватить данные

Команда специалистов рассказала о гипотетической атаке на криптографический протокол TLS. По словам экспертов, атакующие в теории могут расшифровать HTTPS-соединение между пользователями и серверами, а значит, перехватить конфиденциальную информацию.

Способ атаки назвали Raccoon, исследователи сразу предупреждают: уязвимость крайне сложно проэксплуатировать, поскольку очень редко соблюдаются условия для успешной атаки.

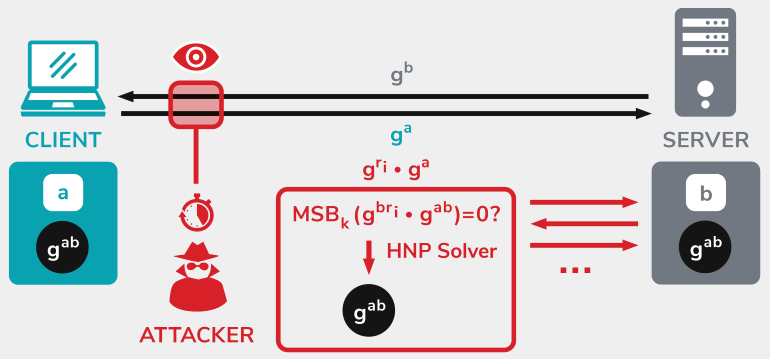
Согласно опубликованному документу (PDF), Raccoon представляет собой атаку на основе тайминга. Например, киберпреступник замеряет время, необходимое для выполнения известных криптографических операций, после чего у него складывается картина из частей алгоритма.

В случае Raccoon злоумышленнику надо атаковать протокол Диффи — Хеллмана (процесс обмена ключами). Основная цель — восстановить несколько байтов данных.

«В конечном итоге этот метод помогает атакующему построить ряд уравнений и использовать решатель Hidden Number Problem (HNP) для вычисления оригинального секрета, установленного между клиентской стороной и сервером», — пишет команда специалистов.


По словам исследователей, все серверы, использующие протокол Диффи — Хеллмана для настройки TLS-соединений, уязвимы перед описанной атакой.

Подпишитесь на новости

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru