



Google пропатчил XSS в Google Maps со второго раза

Google пропатчил XSS в Google Maps со второго раза

Google пропатчил XSS в Google Maps со второго раза

Разработчики Google устранили XSS-уязвимость в Google Maps. Об этой проблеме безопасности интернет-гиганту сообщил исследователь через программу поиска уязвимостей, за что получил причитающееся вознаграждение.

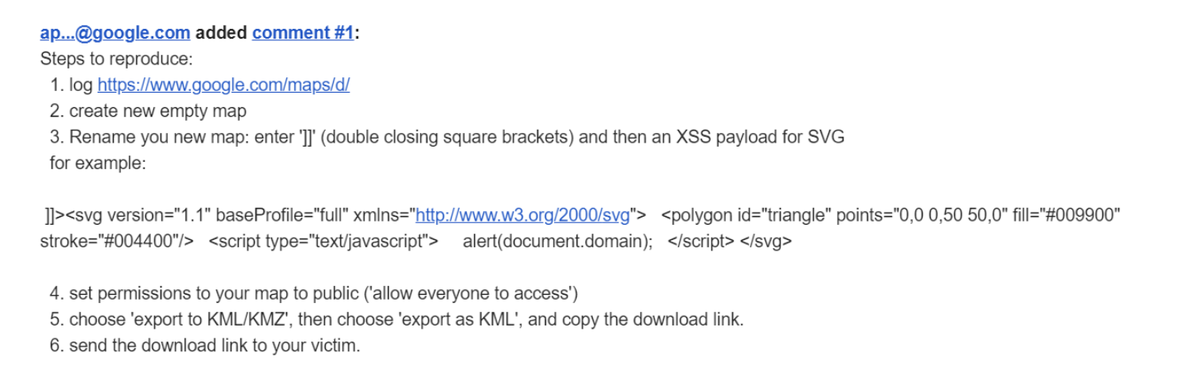
Уязвимость в Google Maps описал в своём блоге эксперт Зохар Шачар. Как объяснил специалист, это брешь межсайтового скриптинга, существующая из-за некорректной обработки функций экспорта.

Как известно, сервис от Google позволяет экспортировать карту в различных форматах, один из которых — KML. В нём используется основанная на тегах структура, а его «родителем» является XML.

По словам Шачара, в этом формате карта сохраняется с открытым тегом CDATA. Если добавить туда специальные символы «]]>», можно подсунуть произвольный XML-контент, приводящий к XSS.

Исследователь сразу же сообщил об ошибке представителям Google.


Однако разработчикам корпорации не сразу удалось устранить уязвимость. После того, как Google отписался, что уязвимости больше нет, Шачар решил убедиться в этом сам. К своему изумлению, эксперт обнаружил крайне простой способ обхода патча.

За каждый баг исследователь заработал $5 тыс. (в общей сложности — $10 тысяч).

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru