



Winnti атакует разработчиков софта для финансовых организаций из России

Winnti атакует разработчиков софта для финансовых организаций из России

Winnti атакует разработчиков софта для финансовых организаций из России

Киберпреступная группировка Winnti подключила к атакам новый инструментарий и инфраструктуру, а также переключилась на разработчиков софта для финансовых организаций из России и Германии. Об этом говорит отчёт центра безопасности Positive Technologies — PT Expert Security Center (PT ESC).

Изучая киберугрозы, специалисты PT ESC выявили ранее неизвестный бэкдор xDll и несколько других образцов вредоносных программ. Анализ xDll позволил экспертам Positive Technologies связать его с группировкой Winnti (также известна под именами АРТ41, BARIUM и AXIOM).

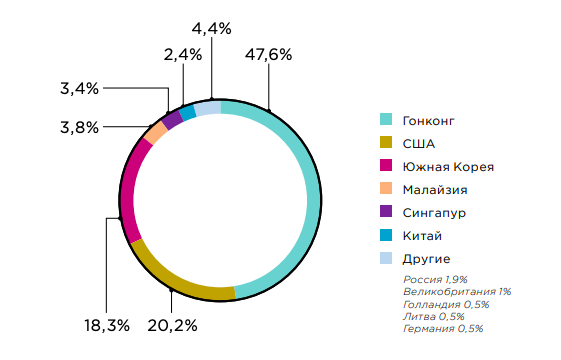
По данным PT ESC, инфраструктура кибергруппы стремительно разрастается. На сегодняшний день исследователи обнаружили 150 IP-адресов командных серверов (C2) и как минимум 147 доменов, связанных с этими адресами. Почти 50% серверов Winnti находятся в Гонконге.


В настоящий момент операторы группировки держат под контролем более 50 компьютеров по всему миру. Среди атакованных компаний специалисты PT Expert Security Center обнаружили пять разработчиков софта для финансовых организаций. Часть этих девелоперов находятся в России.

В связи с этим исследователи предупреждают: в зоне риска находятся организации кредитно-финансовой отрасли и инвестиционные компании.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru