



Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Команда BI.ZONE изучила один из самых распространённых банковских троянов — RTM. Атаки этой вредоносной программы отличаются интересной географией — операторы сфокусированы на клиентах банков России и ряда других близлежащих стран.

Распространением RTM занимается одноимённая киберпреступная группировка, первые операции которой были зафиксированы ещё в 2015 году. Как подсчитали специалисты «Лаборатории Касперского», в 2019 году 21,6% жертв банковских троянов столкнулись именно с RTM.

Другими словами, этот зловред занял второе место среди наиболее распространённых вредоносных программ, пытающихся выкрасть платёжную информацию клиентов российских банков.

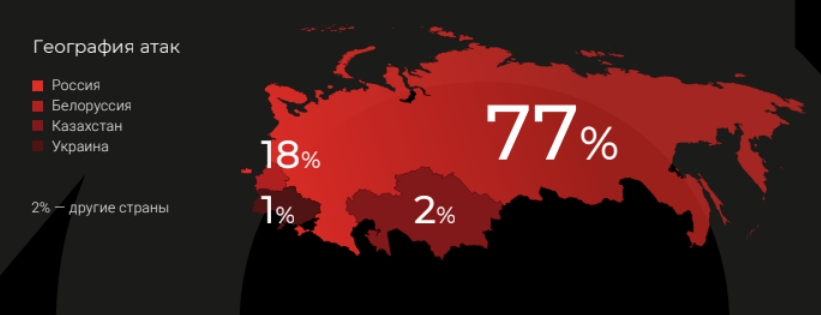
Согласно отчёту BI.ZONE, на Россию приходится 77% атак RTM, второй по популярности страной у злоумышленников стала Белоруссия (18% атак), за ними идут Казахстан (2%) и Украина (1%). Ещё 2% досталось другим странам.


Операторы RTM выбирают в качестве жертв сотрудников, занимающихся финансовой деятельностью в организациях малого и среднего бизнеса. Одна успешная операция в среднем приносит киберпреступникам около 1,1 миллиона рублей, однако попадались куда более крупные хищения — у некоторых компаний группировка вывела со счетов до 12 миллионов рублей. Ежедневно RTM способен поразить до 10 тысяч пользователей.

Авторы RTM написали своё детище на Delphi, троян использует два основных компонента: загрузчик RTM.Downloader и модуль для сбора данных RTM.MainModule. Последний связывается с командным сервером (C2) и может загружать дополнительные модули.

Сентябрьское обновление Windows сломало работу принтеров… опять

Сентябрьское обновление Windows Server 2022 могло сломать работу принтеров с драйверами Type 3. Администраторы жалуются на ошибки при печати и подключении устройств, а выпущенный следом внеплановый патч ситуацию, похоже, не исправил. Проблемы начались после установки накопительного обновления KB5122882.

По предварительным наблюдениям, виноваты общие компоненты подсистемы печати Windows: файлы PS5UI.DLL, PSCRIPT5.DLL, UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL. Все они получили новые версии вместе с сентябрьским патчем.

Сбой затрагивает пользовательские драйверы Type 3, также известные как v3. Неполадки удалось воспроизвести с HP Universal Printing PCL 6, Adobe PDF Converter и Dymo LabelWriter 450 Turbo.

На серверах Windows Server 2022 с ролью Remote Desktop Session Host попытка отправить документ из 32-битного приложения через splwow64.exe может завершиться ошибкой Entry Point Not Found, связанной с UNIDRVUI.DLL.

При подключении Dymo через общий сервер печати Windows выдаёт код 0x00000006 и отказывается добавлять устройство. Причём удаление драйвера вместе с пакетом и чистая установка не помогают.

Одному из администраторов удалось оживить HP-драйвер, заменив UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL версиями, установленными до сентябрьского обновления. Это указывает на возможную поломку именно системного фреймворка печати.

Похожие симптомы заметили и в Windows 10 при подключении к принтеру, опубликованному на полностью обновлённом устройстве с Windows 11. При этом между двумя машинами с Windows 11 печать работала нормально.

Microsoft пока не включила эту проблему в списки известных ошибок KB5122882 и внепланового KB5129237.

RSS: Новости на портале Anti-Malware.ru