



Google удалил Android-шпион, следящий за протестующими в Белоруссии

Google удалил Android-шпион, следящий за протестующими в Белоруссии

Google удалил Android-шпион, следящий за протестующими в Белоруссии

Google на этой неделе удалил из официального магазина Play Store шпионское Android-приложение, которое использовалось для сбора информации о протестующих гражданах Белоруссии.

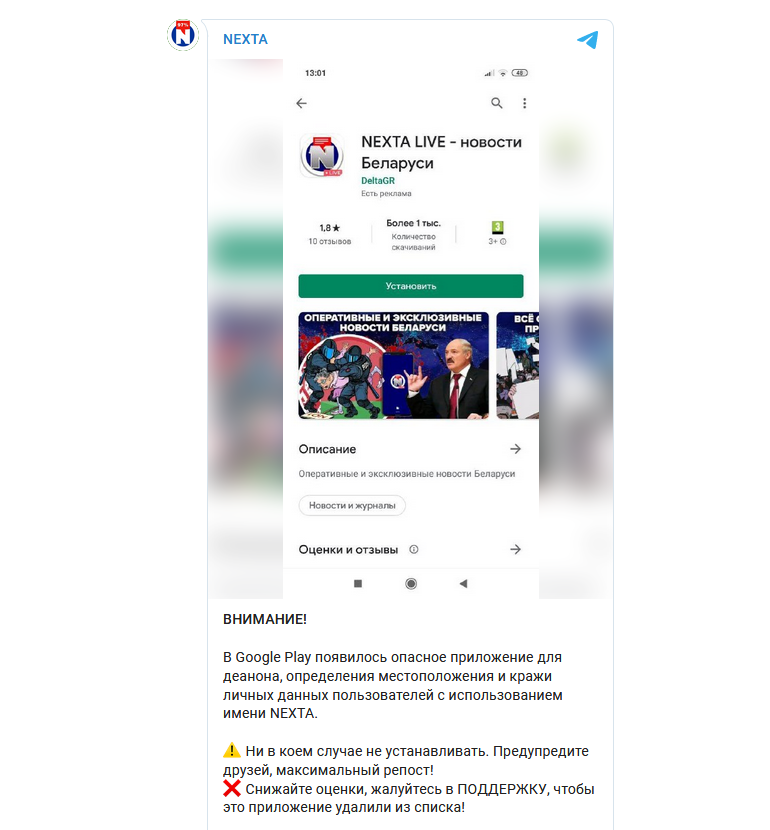
Приложение известно под именем NEXTA LIVE (com.moonfair.wlkm), на протяжении трёх недель его мог скачать любой желающий из официального источника. За это время программу загрузили тысячи раз, она получила сотни оценок пользователей.

NEXTA LIVE маскировалась под официальное Android-приложение от независимого белорусского новостного агентства Nexta, популярность которого взлетела после последних событий в стране.

Однако в своём канале в Telegram представители Nexta заявили, что их редакция не имеет никакого отношения к NEXTA LIVE, а последнее вообще используется для сбора данных о протестующих.


Сотрудники Nexta попросили граждан срочно удалить шпионский софт и предупредить всех своих родственников и близких об опасности установки этой программы. Также редакция обратилась к Google.

По словам независимого исследователя Android-вредоносов, NEXTA LIVE связывалась с доменом, расположенным на российском IP-адресе — at arcpi.nextialive.roimaster[.]site (89.223.89[.]47).

Другой анализ показал, что программа собирает данные геолокации и отправляет их на удалённый сервер. Всё это делается с целью установить личности активно участвующих в протестах белоруссов.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru