



Apple по ошибке одобрила вредоносную программу для macOS

Apple по ошибке одобрила вредоносную программу для macOS

Apple по ошибке одобрила вредоносную программу для macOS

Несмотря на одни из самых жёстких правил проверки приложений, Apple всё-таки допустила ошибку, позволив вредоносной программе беспрепятственно запускаться в системе macOS.

В прошлом году купертиновцы ввели новую политику, обязывающую разработчиков отправлять свои приложения на проверку.

Только когда Apple убедится, что софт абсолютно безопасен, встроенная в macOS защитная программа Gatekeeper позволит ему работать в операционной системе. А вот приложения, которые не прошли проверку, будут заблокированы.

Тем не менее исследователи в области кибербезопасности утверждают, что им удалось обнаружить первый вредонос для macOS, прошедший все этапы проверки Apple. Другими словами, корпорация сама дала опасному софту зелёный свет.

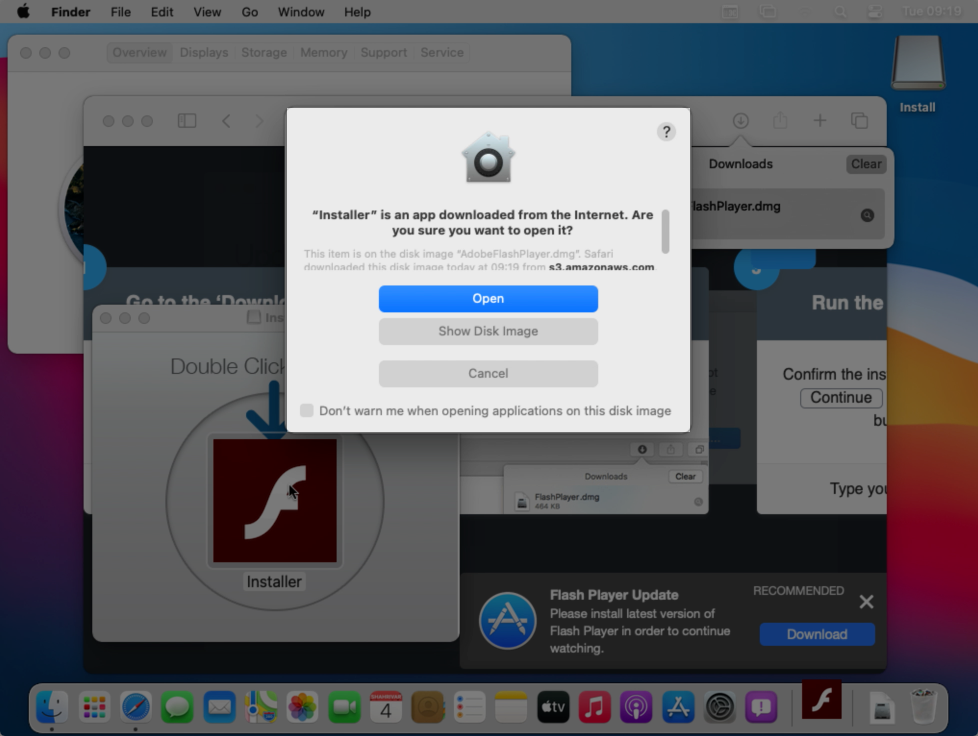
Питер Дантини, работающий со знаменитым знатоком macOS-угроз Патриком Уордлом, наткнулся на вредоносную программу, замаскированную под установочный файл Adobe Flash. Это типичная тактика, которую киберпреступники используют уже много лет, причём их не смущает, что Flash постепенно отходит в прошлое.

Но Дантини и Уордл обнаружили один из вредоносных «установочных файлов Flash», чей код одобрила сама Apple.


Позже выяснилось, что проверку безопасности прошёл известный вредонос Shlayer. По словам специалистов «Лаборатории Касперского», это самая распространённая угроза для macOS за 2019 год.

Shlayer может перехватывать зашифрованный трафик (даже с сайтов, работающих по HTTPS), а также подменять веб-сайты и поисковую выдачу собственной рекламой. Именно так создатели вредоноса зарабатывают деньги.

«Насколько мне известно, это первая подобная вредоносная программа [одобренная Apple — прим. AM]», — пишет в блоге Уордл.

Как объяснил эксперт, это значит, что купертиновцы не смогли обнаружить злонамеренный код. После сообщений Уордла Apple, конечно, отозвала выданные ранее разрешения. Однако Уордл считает, что злоумышленники в скором времени могут вернуться уже с другим одобренным образцом.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru