



Apple по ошибке одобрила вредоносную программу для macOS

Apple по ошибке одобрила вредоносную программу для macOS

Apple по ошибке одобрила вредоносную программу для macOS

Несмотря на одни из самых жёстких правил проверки приложений, Apple всё-таки допустила ошибку, позволив вредоносной программе беспрепятственно запускаться в системе macOS.

В прошлом году купертиновцы ввели новую политику, обязывающую разработчиков отправлять свои приложения на проверку.

Только когда Apple убедится, что софт абсолютно безопасен, встроенная в macOS защитная программа Gatekeeper позволит ему работать в операционной системе. А вот приложения, которые не прошли проверку, будут заблокированы.

Тем не менее исследователи в области кибербезопасности утверждают, что им удалось обнаружить первый вредонос для macOS, прошедший все этапы проверки Apple. Другими словами, корпорация сама дала опасному софту зелёный свет.

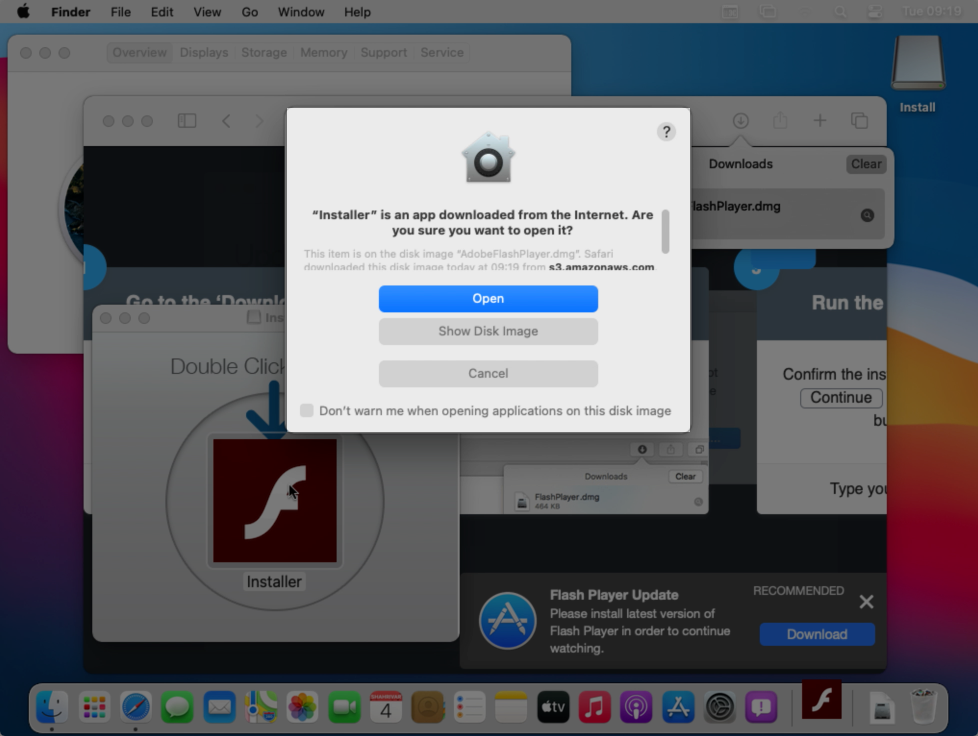
Питер Дантини, работающий со знаменитым знатоком macOS-угроз Патриком Уордлом, наткнулся на вредоносную программу, замаскированную под установочный файл Adobe Flash. Это типичная тактика, которую киберпреступники используют уже много лет, причём их не смущает, что Flash постепенно отходит в прошлое.

Но Дантини и Уордл обнаружили один из вредоносных «установочных файлов Flash», чей код одобрила сама Apple.


Позже выяснилось, что проверку безопасности прошёл известный вредонос Shlayer. По словам специалистов «Лаборатории Касперского», это самая распространённая угроза для macOS за 2019 год.

Shlayer может перехватывать зашифрованный трафик (даже с сайтов, работающих по HTTPS), а также подменять веб-сайты и поисковую выдачу собственной рекламой. Именно так создатели вредоноса зарабатывают деньги.

«Насколько мне известно, это первая подобная вредоносная программа [одобренная Apple — прим. AM]», — пишет в блоге Уордл.

Как объяснил эксперт, это значит, что купертиновцы не смогли обнаружить злонамеренный код. После сообщений Уордла Apple, конечно, отозвала выданные ранее разрешения. Однако Уордл считает, что злоумышленники в скором времени могут вернуться уже с другим одобренным образцом.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru