



Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру столкнулись со странными уведомлениями, точное происхождение которых на текущий момент не установлено. Некоторые полагают, что здесь замешан некий таинственный хакер.

Наблюдавшие за странным поведением Android исследователи выявили одну закономерность — непонятные уведомления докучали пользователям тех девайсов, на которых были установлены приложения Google Hangouts и Microsoft Teams. 

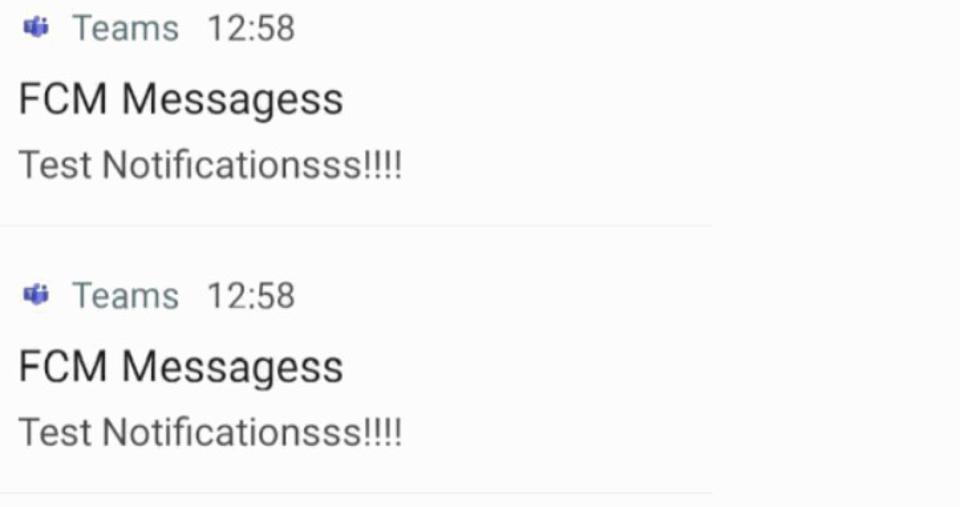
Сообщения появлялись в связке с уже знакомыми уведомлениями, в их заголовке значилось «FCM Messages», а текст гласил: «test notification».

Сначала пользователи подумали, что это Microsoft тестирует функцию уведомлений в приложении Teams для Android, однако техногигант сам удивился таком поведению, опровергнув это предположение.

После этого к расследованию непонятных уведомлений подключились специалисты компании Sophos. Они и обратили внимание общественности на пост исследователя в области кибербезопасности под псевдонимом Abss.

Abss описывал небольшие изъяны в коде, затрагивающие множество Android-приложений. Эти недочёты позволяли получить контроль над службой FCM (Firebase Cloud Messaging).

FCM представляет собой кросс-платформенную систему уведомлений. В прошлом FCM была известна под именами Google Cloud Messaging и Android Cloud to Device Messaging.

Abss обнаружил, что код многих приложений содержал уникальные ключи, которые проверяла Firebase для аутентификации сообщений. Если потенциальный злоумышленник завладеет таким ключом, он сможет создать специальные уведомления и отправить их каждому пользователю затронутого приложения.

И там может быть не только текст. По словам Abss, атакующий может поместить в уведомления неприемлемые изображения.


Однако последняя ситуация, с которой мы начали, не выглядит как действия злоумышленника. Уведомления безобидны. Так кто же стоит за ними?

Специалисты пока не могут ответить на этот вопрос. Команда Sophos предположила, что это могла быть тестовая рассылка некоего хакера, прочитавшего отчёт Abss.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru