



Эксперты изучили показатели трафика популярных киберпреступных форумов

Эксперты изучили показатели трафика популярных киберпреступных форумов

Эксперты изучили показатели трафика популярных киберпреступных форумов

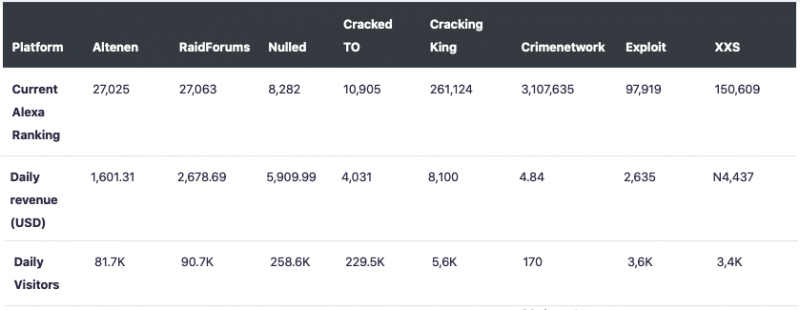
Исследователи из Digital Shadows изучили показатели трафика нескольких популярных киберпреступных форумов. В отчёте есть ряд интересных моментов. Под наблюдение попали англоязычные форумы Altenen, RaidForums, Nulled, Cracked TO и Cracking King, немецкий Crimenetwork и российские Exploit и XSS.

Показатели эксперты брали с площадок HypeStat и Alexa. Оценивались количество ежедневных уникальных посетителей, страны, из которых чаще всего заходят люди, и рейтинг.


Показатели форумов Altenen, Nulled, Exploit и XSS ощутимо подросли за последние 90 дней, однако команда Digital Shadows отметила, что администраторы могли использовать ботов для манипуляции количеством посетителей.

«Значительное увеличение показателей Altenen кажется слишком существенным, чтобы быть правдой. За тот же период приблизительно такой же скачок наблюдается и у RaidForums», — пишут в блоге исследователи.

Специалисты подчеркнули, что в статистике не учитываются посещения с доменов .onion. Это значит, что показатели Alexa нельзя признать точными, поскольку многие используют сеть Tor для посещения ресурсов подобной тематики.

Тем не менее анализ показал, что в среднем пользователи проводят на киберпреступных форумах от 6 до 22 минут. Но и тут команда Digital Shadows отметила, что эти данные могут быть неточными — скорее всего, посетители всё-таки задерживаются дольше.

По словам Кейси Кларка, исследователя угроз из Digital Shadows, ключевым моментом отчёта является возможность манипуляции показателями трафика через ботов или VPN. Кларк считает, что отдельные киберпреступные форумы могут использовать завышенные показатели в рекламных целях.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru