



Эксперты нашли способ обойти PIN-код при бесконтактных платежах Visa

Эксперты нашли способ обойти PIN-код при бесконтактных платежах Visa

Эксперты нашли способ обойти PIN-код при бесконтактных платежах Visa

Команда исследователей из Швейцарии выявила новую уязвимость, позволяющую обойти защиту PIN-кодом при бесконтактной оплате банковскими картами Visa. Злоумышленники могут использовать эту брешь для совершения несанкционированных покупок на большие суммы.

По словам специалистов, обойти PIN-коды можно незаметно, не вызывая никаких подозрений у платёжной системы. Со стороны это будет выглядеть как стандартная операция, которую владелец карты провёл с помощью установленного на смартфоне приложения.

На деле же атакующий расплачивается данными украденной бесконтактной карты Visa.

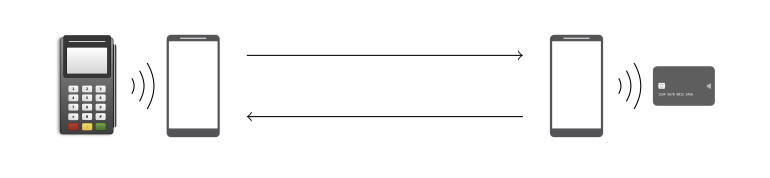
Как отметили исследователи в отчёте (PDF), успешная атака требует четырёх компонентов: два Android-смартфона, специальное Android-приложение (специалисты сами его разработали) и бесконтактная карта Visa. Упомянутое приложение должно быть установлено на каждом из двух смартфонов, участвующих в атаке.


Один из телефонов выступает в роли POS-терминала, он должен находиться рядом с украденной картой.

Принцип атаки заключается в следующем: эмулятор POS-терминала запрашивает у карты оплату, модифицирует детали транзакции и затем отправлять уже изменённую информацию по Wi-Fi другому смартфону. Вводить PIN-код для совершения подобного платежа не потребуется.

Возможность атаки существует из-за уязвимости в стандарте EMV и бесконтактном протоколе Visa. Демонстрацию эксплуатации специалисты сняли на видео:

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru