



Операторы шифровальщиков любят баги в VPN, но RDP держит первое место

Операторы шифровальщиков любят баги в VPN, но RDP держит первое место

Операторы шифровальщиков любят баги в VPN, но RDP держит первое место

В первой половине 2020 года часть киберпреступных группировок, распространяющих программы-вымогатели, эксплуатировали уязвимости в VPN-сервисах Citrix и Pulse Secure. Однако большинство атак шифровальщиков увенчались успехом благодаря скомпрометированным RDP-точкам.

В целом корпоративный сектор серьёзно пострадал от вымогателей в первой половине 2020 года. Анализируя подобные кампании, эксперты выявили несколько рабочих и излюбленных злоумышленниками векторов атаки.

В тройку вошли незащищённые конечные точки RDP, фишинг посредством электронной почты и корпоративные VPN-сервисы, в которых тоже часто находят уязвимости.

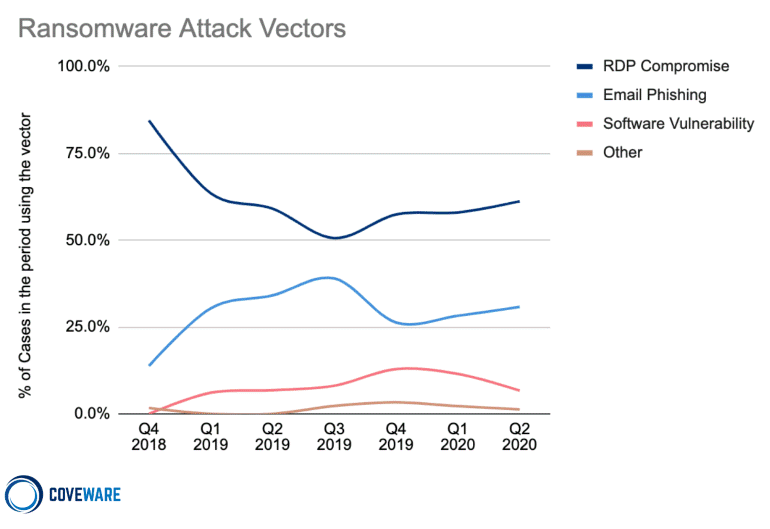
Первое место уверенно держит RDP. К такому заключению пришли специалисты сразу нескольких серьёзных компаний: Coveware, Emsisoft и Recorded Future.

Например, Coveware представила инфографику, на которой отчётливо видно, насколько вектор в лице RDP опережает другие лазейки для операторов шифровальщиков.


Основная причина популярности RDP у преступников, по мнению экспертов, объясняется переходом от атак обычных пользователей к серьёзным операциям против корпоративного сектора.

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru