



Google устранил дыру в Gmail и G Suite только после публикации эксплойта

Google устранил дыру в Gmail и G Suite только после публикации эксплойта

Google устранил дыру в Gmail и G Suite только после публикации эксплойта

Google устранил серьёзную проблему безопасности в почтовых сервисах Gmail и G Suite. С помощью выявленного бага атакующий мог отправить поддельные электронные письма, замаскировав отправителя под любого пользователя Gmail или G Suite.

Уязвимость обнаружил исследователь Эллисон Хусейн, он же сообщил о проблеме Google ещё в апреле. По словам специалиста, баг также позволял обойти SPF (Sender Policy Framework) и DMARC, два наиболее надёжных стандарта безопасности.

Несмотря на то, что Хусейн заранее предупредил интернет-гиганта об уязвимости и у Google были 137 дней на выпуск патча, разработчики задержали обновления. Изначально планировалось пропатчить баг в сентябре.

Однако Хусейну такой план не понравился, поэтому он опубликовал в своём блоге технические подробности уязвимости, включая код рабочего эксплойта.

Спустя семь часов после публикации поста Хусейна представители Google вышли на исследователя и заверили, что они приняли меры для отражения всех подобных атак.

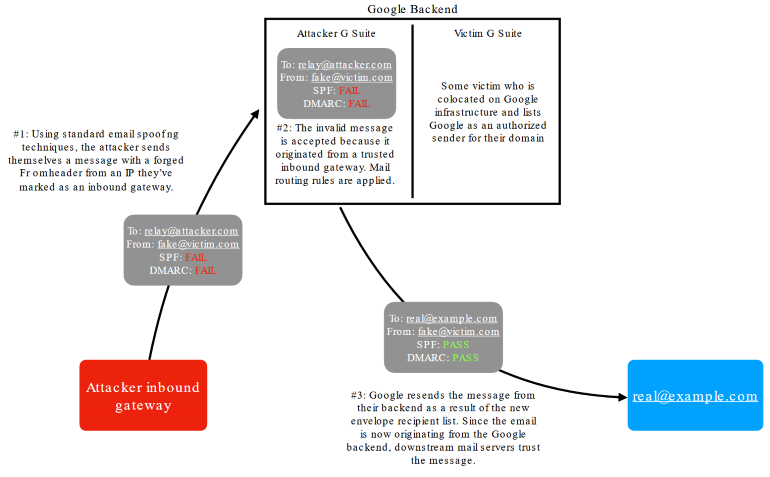
Что касается самой уязвимости, то она, по сути, представляет собой связку двух факторов. Во-первых, атакующий может поднять вредоносный почтовый сервер на бэкенде Gmail и G Suite. Во-вторых, баг позволяет злоумышленнику задать специальные правила маршрутов.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru