



Google устранил дыру в Gmail и G Suite только после публикации эксплойта

Google устранил дыру в Gmail и G Suite только после публикации эксплойта

Google устранил дыру в Gmail и G Suite только после публикации эксплойта

Google устранил серьёзную проблему безопасности в почтовых сервисах Gmail и G Suite. С помощью выявленного бага атакующий мог отправить поддельные электронные письма, замаскировав отправителя под любого пользователя Gmail или G Suite.

Уязвимость обнаружил исследователь Эллисон Хусейн, он же сообщил о проблеме Google ещё в апреле. По словам специалиста, баг также позволял обойти SPF (Sender Policy Framework) и DMARC, два наиболее надёжных стандарта безопасности.

Несмотря на то, что Хусейн заранее предупредил интернет-гиганта об уязвимости и у Google были 137 дней на выпуск патча, разработчики задержали обновления. Изначально планировалось пропатчить баг в сентябре.

Однако Хусейну такой план не понравился, поэтому он опубликовал в своём блоге технические подробности уязвимости, включая код рабочего эксплойта.

Спустя семь часов после публикации поста Хусейна представители Google вышли на исследователя и заверили, что они приняли меры для отражения всех подобных атак.

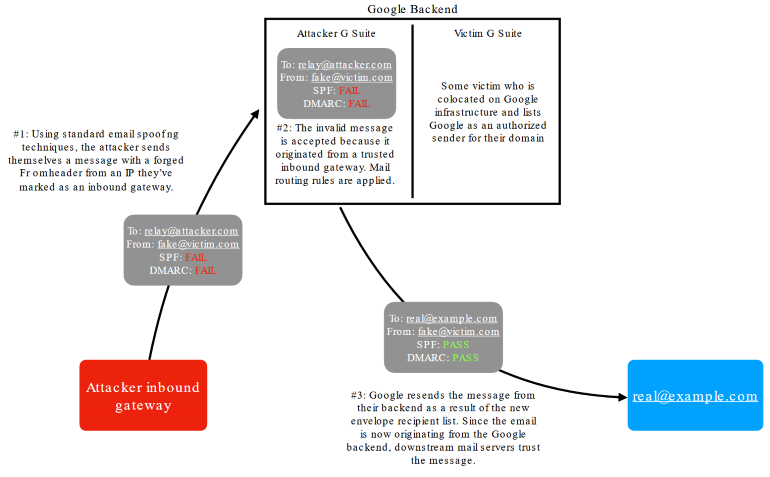
Что касается самой уязвимости, то она, по сути, представляет собой связку двух факторов. Во-первых, атакующий может поднять вредоносный почтовый сервер на бэкенде Gmail и G Suite. Во-вторых, баг позволяет злоумышленнику задать специальные правила маршрутов.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru