



Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Исследователь в области кибербезопасности предупредил пользователей Dropbox об опасности новой функции, обещающей защитить ваши конфиденциальные файлы. Оказалось, что одной лишь опечатки достаточно, чтобы важные файлы отправились третьему лицу.

Недавно Dropbox представил новую функцию под названием Dropbox Vault. Она представляет собой специальную область вашего хранилища, защищённую PIN-кодом.

Согласно замыслу разработчиков, пользователи должны помещать в эту область наиболее важные и конфиденциальные файлы. Например, на официальном сайте указано, что нововведение идеально подойдёт для хранения важных документов, сканов паспортов, водительских удостоверений, свидетельств о рождении, медицинских карт и т. п.

Чтобы получить доступ к сохранённым в защищённой области файлам, потребуется ввести 6-значный код. По мнению Dropbox, это «обеспечивает дополнительный слой защиты».

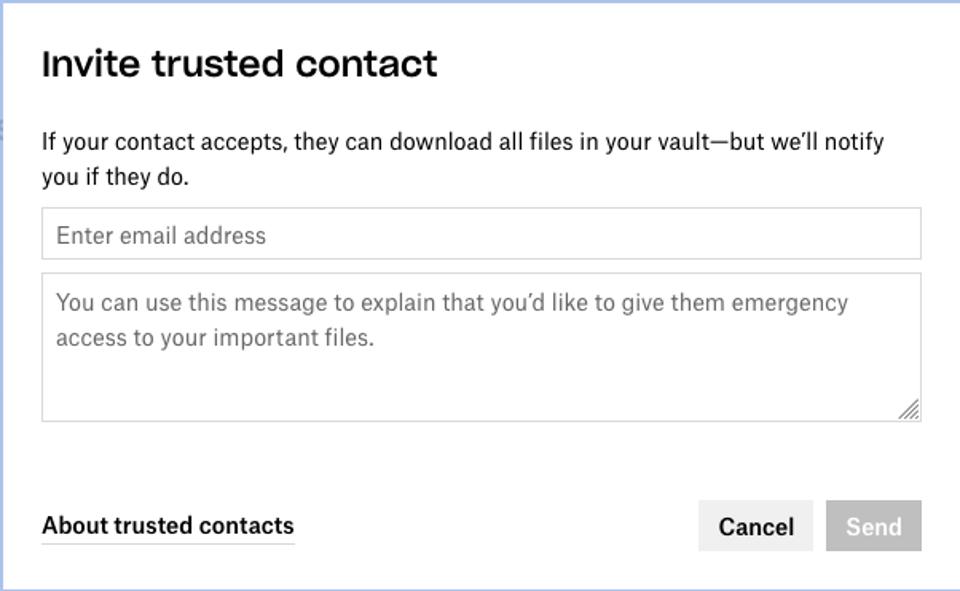
Однако если вы задействуете опцию, позволяющую доверенным контактам загружать копии ваших документов, простая опечатка может сыграть роковую роль — важные файлы оправятся третьей стороне.

В каком случае вам может потребоваться вышеупомянутая опция? Например, если вы хотите предоставить членам вашей семьи дополнительный доступ. В этом случае они смогут загружать все ваши файлы в ZIP-архиве.

Однако есть небольшой нюанс: форма для предоставления доступа запрашивает только адрес электронной почты (даётся одна попытка на ввод). Если вы вдруг ошибётесь на одну букву, ваша конфиденциальная информация утечёт прямиком в руки незнакомца.


Более того, доверенному аккаунту не потребуется вводить PIN-код и подтверждать свои действия дополнительными мерами вроде двухфакторной аутентификации.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru