



Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Исследователь в области кибербезопасности предупредил пользователей Dropbox об опасности новой функции, обещающей защитить ваши конфиденциальные файлы. Оказалось, что одной лишь опечатки достаточно, чтобы важные файлы отправились третьему лицу.

Недавно Dropbox представил новую функцию под названием Dropbox Vault. Она представляет собой специальную область вашего хранилища, защищённую PIN-кодом.

Согласно замыслу разработчиков, пользователи должны помещать в эту область наиболее важные и конфиденциальные файлы. Например, на официальном сайте указано, что нововведение идеально подойдёт для хранения важных документов, сканов паспортов, водительских удостоверений, свидетельств о рождении, медицинских карт и т. п.

Чтобы получить доступ к сохранённым в защищённой области файлам, потребуется ввести 6-значный код. По мнению Dropbox, это «обеспечивает дополнительный слой защиты».

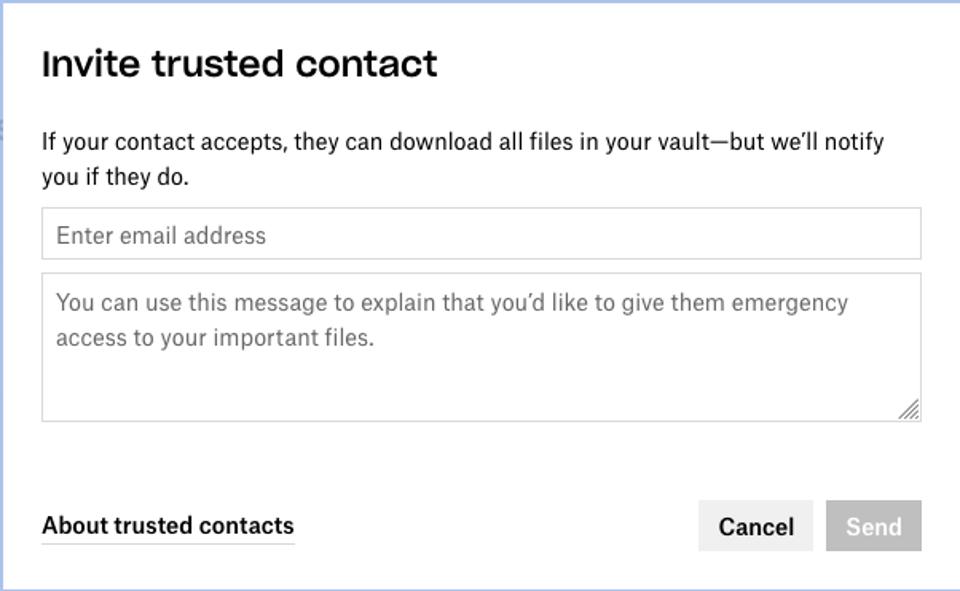
Однако если вы задействуете опцию, позволяющую доверенным контактам загружать копии ваших документов, простая опечатка может сыграть роковую роль — важные файлы оправятся третьей стороне.

В каком случае вам может потребоваться вышеупомянутая опция? Например, если вы хотите предоставить членам вашей семьи дополнительный доступ. В этом случае они смогут загружать все ваши файлы в ZIP-архиве.

Однако есть небольшой нюанс: форма для предоставления доступа запрашивает только адрес электронной почты (даётся одна попытка на ввод). Если вы вдруг ошибётесь на одну букву, ваша конфиденциальная информация утечёт прямиком в руки незнакомца.


Более того, доверенному аккаунту не потребуется вводить PIN-код и подтверждать свои действия дополнительными мерами вроде двухфакторной аутентификации.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru