



Баг в коде трояна Emotet помог создать вакцину от вредоноса

Баг в коде трояна Emotet помог создать вакцину от вредоноса

Баг в коде трояна Emotet помог создать вакцину от вредоноса

На протяжении долгого времени исследователи наблюдали за атаками сложной вредоносной программы Emotet. В итоге экспертам посчастливилось выявить баг, позволивший создать «вакцину» от этого зловреда.

Несмотря на профессиональный подход к созданию Emotet, «под капотом» это всего лишь код, имеющий свои слабые стороны.

Один из таких изъянов в этом году обнаружил исследователь вредоносных программ Джеймс Куин, работающий в компании Binary Defense.

Наблюдая каждый день за обновлениями Emotet (авторы стараются регулярно совершенствовать своё детище), Куин обратил внимание на изменение в коде одного из новых образцов вредоноса.

Маленький нюанс, за который зацепился глаз исследователя, затрагивал механизм Emotet, помогающий трояну функционировать даже после неоднократных перезагрузок компьютера.

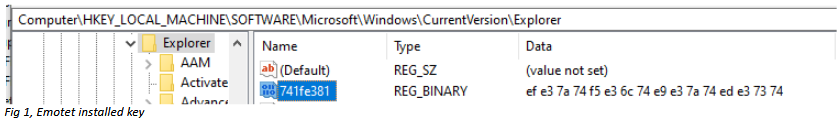
В частности, Куин отметил создание ключа в системном реестре Windows, где вредонос сохранял ключ шифрования XOR.


Позже стало понятно, что этот ключ использовался не только для укрепления в системе, но также принимал участие во многих проверках кода Emotet (включая предшествующие заражению процедуры).

Благодаря обнаруженной особенности специалист смог написать небольшой PowerShell-скрипт, использующий ключ реестра для выведения Emotet из строя.

Скрипт получил имя EmoCrash, его задача — сканировать компьютер пользователя и генерировать специальный ключ реестра, который не даст Emotet спокойно работать. Причём разработка Куина отлично работает как с «чистыми» устройствами, так и с уже заражёнными трояном компьютерами.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru