



SANS раскрыла подробности атаки, выложила индикаторы компрометации (IoC)

SANS раскрыла подробности атаки, выложила индикаторы компрометации (IoC)

SANS раскрыла подробности атаки, выложила индикаторы компрометации (IoC)

Недавно организацию SANS Institute поразила фишинговая атака, в ходе которой киберпреступники смогли получить доступ к ящику электронной почты одного из сотрудников. Теперь SANS раскрыла детали атаки и выложила индикаторы компрометации (IoC).

На прошлой неделе стало известно, что группа киберпреступников смогла ввести в заблуждение служащего SANS, завладела его ящиком электронной почты и перенаправила себе 513 важных писем.

В результате злоумышленникам удалось завладеть в общей сложности 28 тыс. записей персональных данных, принадлежащих сотрудникам SANS.

Сама организация решила раскрыть все подробности взлома, чтобы максимально проинформировать сообщество исследователей в области кибербезопасности. Например, с помощью опубликованных IoC другие компаниями могут убедиться в том, что их не затронули операции киберпреступников.

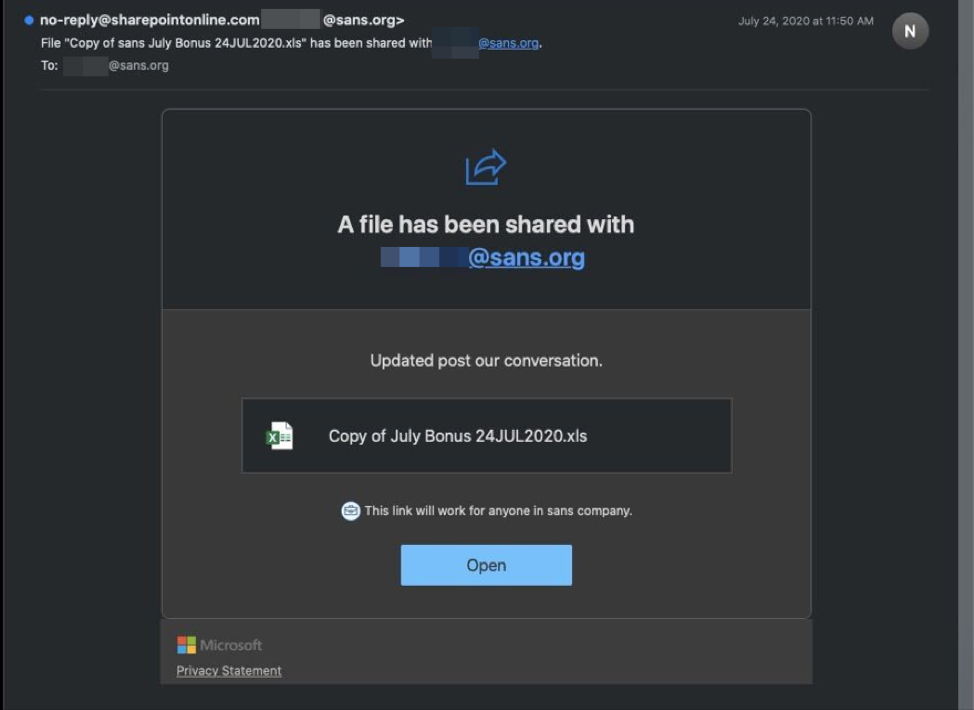
По словам представителей SANS, атака началась с единственного фишингового письма, замаскированного под уведомление об общем доступе к файлу через SANS SharePoint. Сам файл якобы представлял собой таблицу под именем «Copy of July Bonus 24JUL2020.xls».

В письме также находилась кнопка «Open», которую адресату предлагали нажать, чтобы получить доступ к файлу.


После клика по кнопке браузер открывал страницу https://officei6zq49rv2p5a4xbq8ge41f1enjjczo.s3.us-east-2.amazonaws [.]com/index.html, которая сразу же предлагала пользователю ввести учётные данные от аккаунта Office 365.

При этом на компьютер жертвы устанавливался OAuth-аддон Microsoft Office OAuth под именем «Enable4Excel». После установки вредоносное приложение начинало мониторить электронные письма, пытаясь найти в них определённые ключевые слова.

Если такие слова находились, само письмо тут же отправлялось на специальный адрес — daemon [@] daemongr5yenh53ci0w6cjbbh1gy1l61fxpd.com. Список ключевых слов выглядел так:

  • agreement
  • Bank
  • bic
  • capital call
  • cash
  • Contribution
  • dividend
  • fund
  • iban
  • Payment
  • purchase
  • shares
  • swift
  • transfer
  • Wire
  • wiring info

Полные индикаторы компрометацию можно найти на официальном сайте SANS. Эксперты утверждают, что киберпреступники атаковали и другие компании этой же схемой.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru