


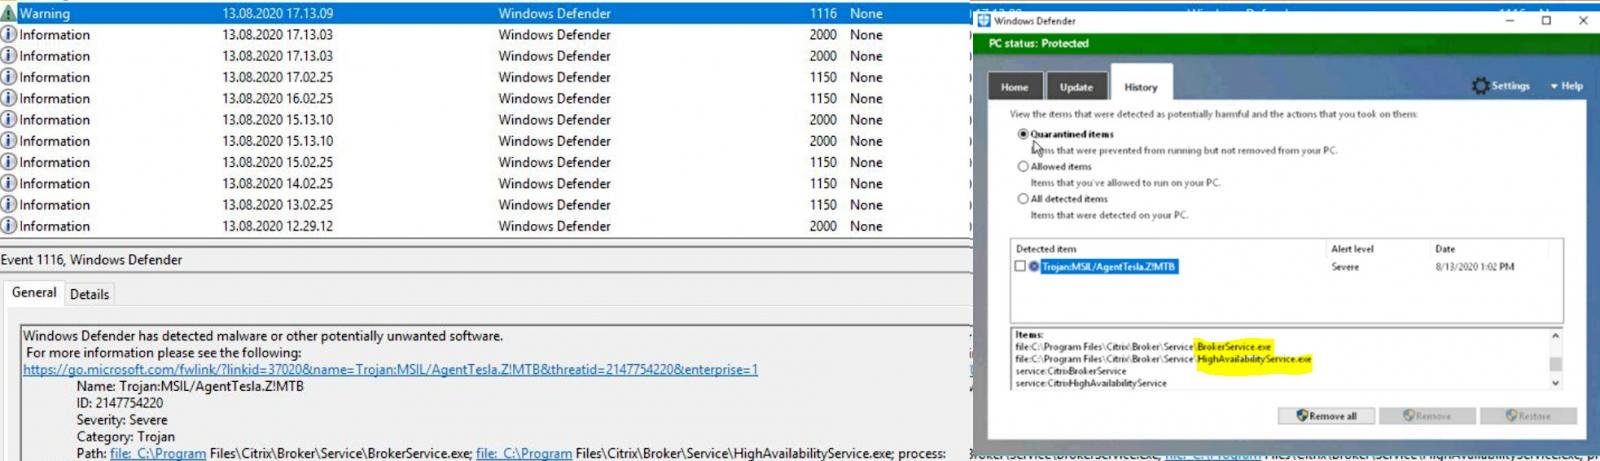

Microsoft Defender детектирует компоненты Citrix как Agent Tesla

Microsoft Defender детектирует компоненты Citrix как Agent Tesla

Microsoft Defender детектирует компоненты Citrix как Agent Tesla

Microsoft Defender, «родной» антивирус Windows, детектирует компоненты Service Broker Citrix — BrokerService.exe и HighAvailabilityService.exe, предназначенные для отслеживания текущих пользовательских соединений (сессий). В результате эти файлы признаются вредоносными и помещаются в карантин.

Что самое интересное, оба файла антивирус считает опасной злонамеренной программой Agent Tesla, основная задача которой — кража конфиденциальной информации.


Как сообщили системные администраторы, проблемы начались с версии Microsoft Defender 1.321.1319.0. К счастью, разработчики уже устранили баг с выходом версии 1.321.1341.0.

Citrix рекомендует затронутым администраторам очистить текущий кеш и принудительно установить обновления, используя следующие команды:

cd %ProgramFiles%\Windows Defender
MpCmdRun.exe -removedefinitions -dynamicsignatures
MpCmdRun.exe -SignatureUpdate

На прошлой неделе стало известно, что Microsoft Defender детектирует файлы HOSTS, блокирующие связь Windows 10 с серверами телеметрии. Таким способом операционная система не даёт бороться с отслеживанием.

А в конце июня встроенный в Windows антивирус определял как вредоноса популярную утилиту CCleaner.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru