



Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы Dharma выпустили инструмент для начинающих киберпреступников

Операторы вредоносной программы Dharma, предлагающие свою разработку по модели «Вымогатель как услуга» (RaaS), решили упростить жизнь начинающим киберпреступникам. Теперь хакерятам доступен набор инструментов, который сделает за них практически всё.

Что такое модель RaaS — это когда разработчики отвечают за создание программы-вымогателя и системы для оплаты выкупа, а на партнёрах лежит компрометация жертв и установка этого вредоноса.

При таких раскладах девелоперы зарабатывают приблизительно 30-40% от каждого выплаченного выкупа. Всё остальное уходит партнёрам. Одним из первых вредоносов, действующих по такому принципу, стал шифровальщик Dharma.

По словам специалистов компании Sophos, которые анализировали операции Dharma, создатели этой программы работают исключительно с опытными киберпреступниками. Однако сейчас операторы решили помочь и начинающим хакерам.

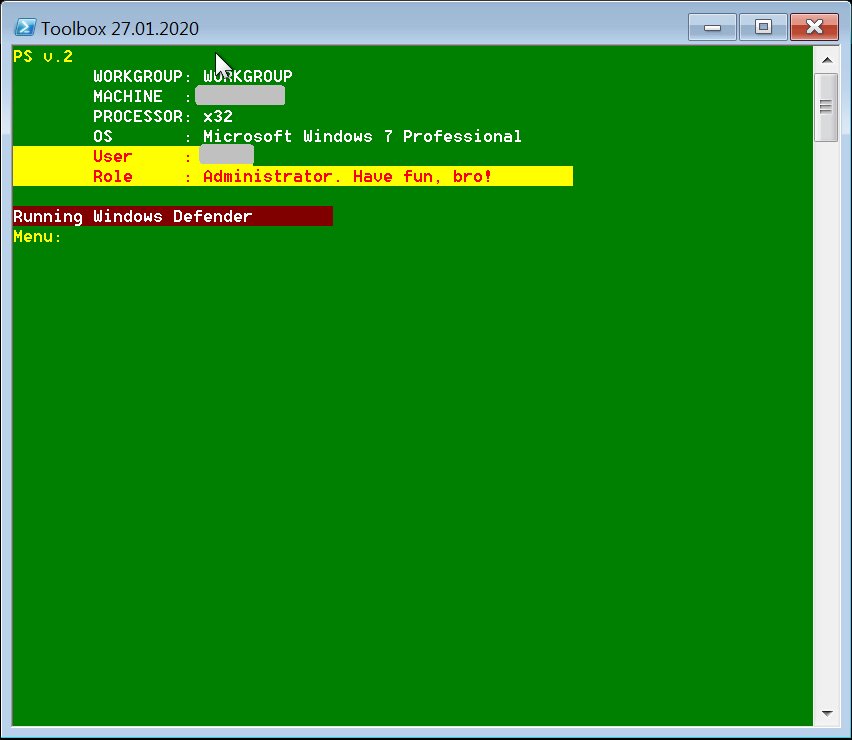
Так появился инструмент Toolbelt, представляющий собой PowerShell-скрипт. С помощью Toolbelt киберпреступник может загрузить и использовать целый набор различных инструментов.


Таким образом, Toolbelt позволит атакующему выполнить следующие действия: собрать пароли в сети жертвы, выкрасть RDP-пароли, извлечь хеши, а также найти подходящий для атаки компьютер и развернуть на нём шифровальщик.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru