



Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Специалисты компании Group-IB в подробностях рассказали об операциях кибергруппировки RedCurl, занимающейся корпоративным шпионажем. Злоумышленников интересует коммерческая тайна конкурентов заказчика, а также персональные данные сотрудников.

По данным Group-IB, группировка состоит из русскоговорящих киберпреступников. За три года деятельности жертвами RedCurl стали десятки организаций — от России до Северной Америки.

Подход группы отличается тщательным планированием атак и использованием набора уникальных инструментов.

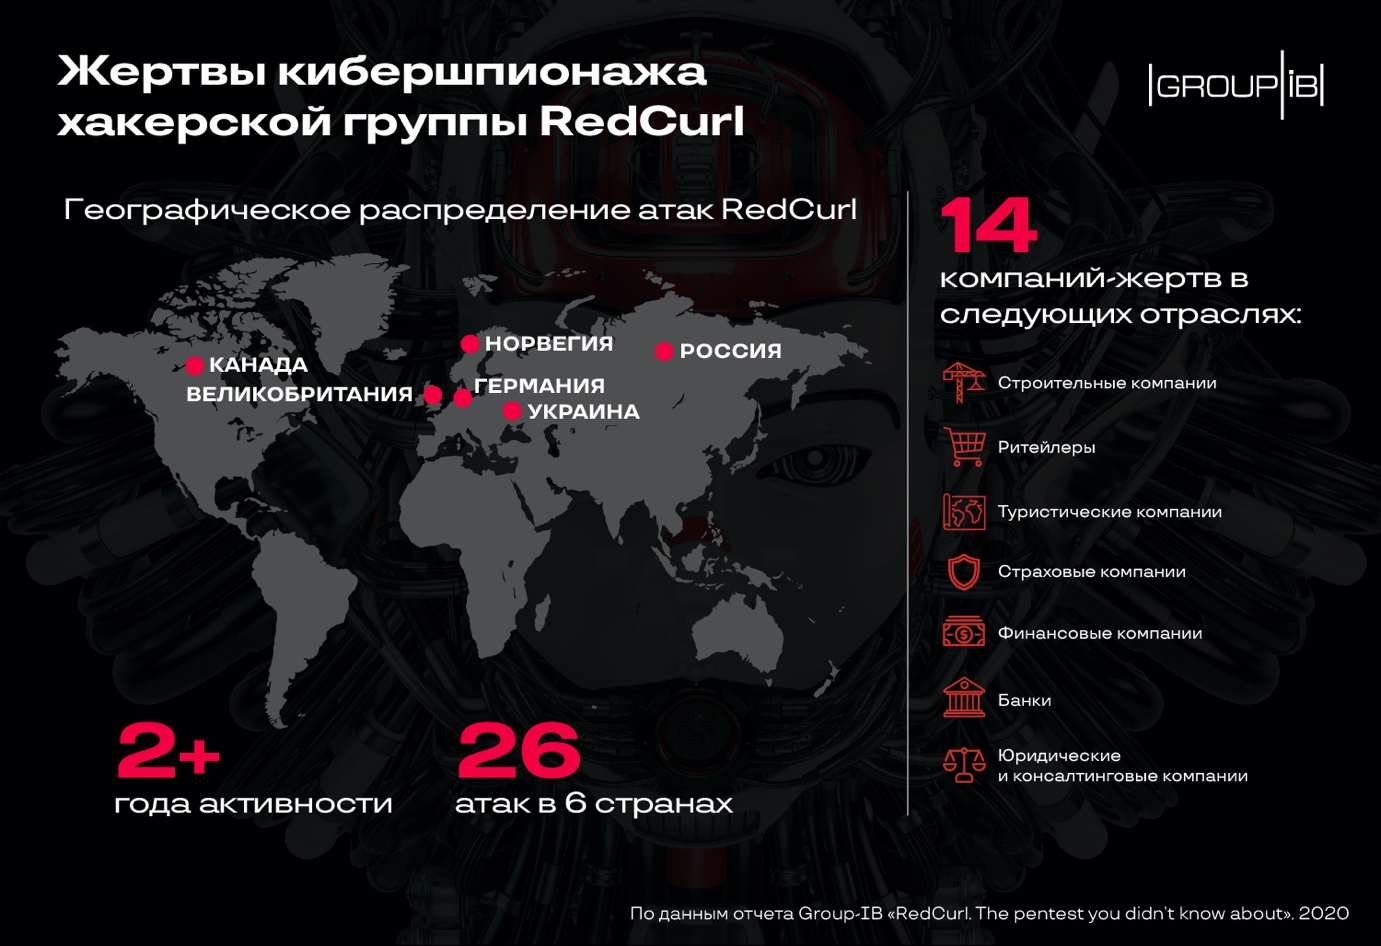
Точкой отсчёта принято считать 2018 год — именно тогда, по мнению экспертов, RedCurl начала свои операции. За два года группировка провела 26 целевых атак, жертвами которых стали коммерческие организации.

Причём злоумышленников интересовала не только финансовая сфера, но и компании из области ритейла, страхования, консалтинга и туризма. Отследить какую-либо географическую последовательность атак специалистам не удалось, жертвы RedCurl располагались в России, Украине, Великобритании, Германии, Канаде и даже Норвегии.

Анализ операций группировки показал, что хакеры действовали максимально незаметно, стараясь минимизировать риск обнаружения в сети атакованной организации.

Преступники преследовали одну цель — конфиденциальные корпоративные документы. Их интересовали контракты, финансовая документация, личные дела сотрудников, судебные дела и тому подобное.

Специалисты Group-IB считают, что такая форма атак может свидетельствовать о заказном характере. Скажем, конкурент нанимает RedCurl для коммерческого шпионажа.

Операторам группы удалось даже взломать сотрудника одной из компаний, занимающегося непосредственно информационной безопасностью и защищающего клиентов от подобных атак.


Исследователи отметили профессионализм киберпреступников по части подготовки фишинговых писем. Как правило, такая рассылка выглядела очень убедительно: имелась подпись, логотип и поддельное доменное имя компании. Group-IB даже усмотрели схожесть подхода кибергруппы с социотехническими атаками специалистов по пентесту.

Для доставки вредоносной составляющей на компьютер жертвы RedCurl использует архивы, размещённые на легитимных облачных хранилищах. Ссылки на эти архивы доставляются в фишинговых письмах.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru