



Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi от Qualcomm и MediaTek содержат уязвимости, похожие по своему принципу на брешь Kr00k, которую эксперты обнаружили в начале этого года. Все патчи уже доступны, осталось только установить их.

В феврале специалисты антивирусной компании ESET рассказали об аппаратной уязвимости Kr00k, затрагивающей модули Wi-Fi от Broadcom и Cypress.

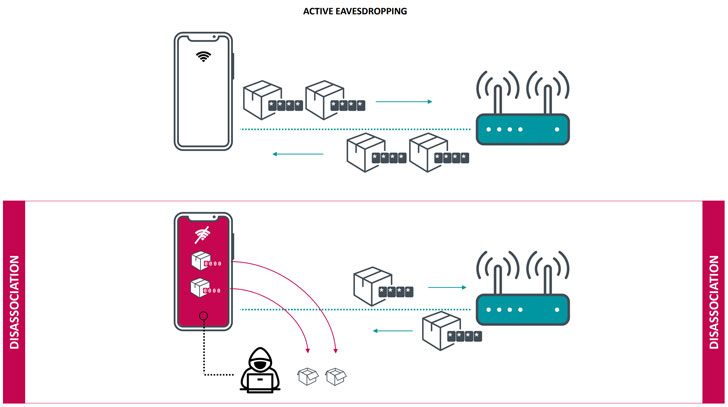
Kr00k, получившая идентификатор CVE-2019-15126, позволяла удалённому атакующему перехватывать и расшифровывать сетевые пакеты, передаваемые уязвимым устройством.

Причём эксплуатация бреши не требовала подключения к той же сети, в которой находится потенциальная жертва. Подобная атака успешно работала против девайсов, использующих протоколы WPA2-Personal и WPA2-Enterprise с шифрованием AES-CCMP.


Причина появления уязвимости крылась в том, как производители реализовали шифрование в отдельных модулях. К счастью, Kr00k ничем не угрожает современным устройствам, которые используют протокол WPA3.

Broadcom и Cypress оперативно выпустили соответствующие патчи, поскольку среди уязвимых девайсов были устройства от Amazon, Apple, Asus, Huawei, Google, Samsung и Xiaomi.

На тот момент считалось, что Kr00k не затронула модули от Qualcomm, Ralink, Realtek и MediaTek. Однако эксперты ESET обнаружили другие похожие уязвимости.

Например, в модулях Wi-Fi производства Qualcomm выявили брешь CVE-2020-3702, позволяющую выкрасть конфиденциальную информацию. Однако в отличие от Kr00k атакующий не сможет получить доступ ко всем зашифрованным данным.

В июле разработчики Qualcomm выпустили патч, который рекомендуется установить пользователям всех затронутых устройств. То же касается и модулей от MediaTek.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru