



Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi от Qualcomm и MediaTek содержат уязвимости, похожие по своему принципу на брешь Kr00k, которую эксперты обнаружили в начале этого года. Все патчи уже доступны, осталось только установить их.

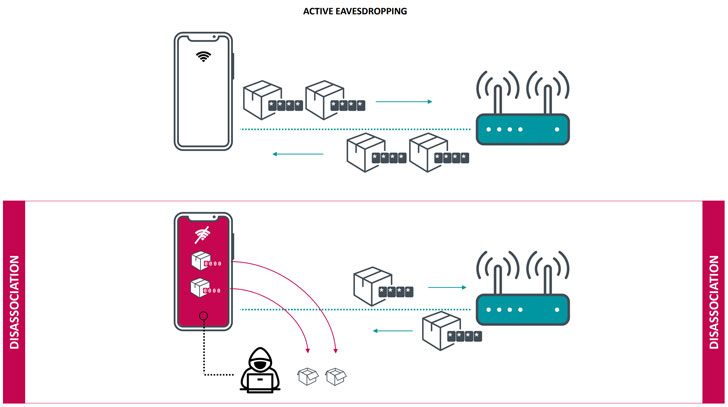
В феврале специалисты антивирусной компании ESET рассказали об аппаратной уязвимости Kr00k, затрагивающей модули Wi-Fi от Broadcom и Cypress.

Kr00k, получившая идентификатор CVE-2019-15126, позволяла удалённому атакующему перехватывать и расшифровывать сетевые пакеты, передаваемые уязвимым устройством.

Причём эксплуатация бреши не требовала подключения к той же сети, в которой находится потенциальная жертва. Подобная атака успешно работала против девайсов, использующих протоколы WPA2-Personal и WPA2-Enterprise с шифрованием AES-CCMP.


Причина появления уязвимости крылась в том, как производители реализовали шифрование в отдельных модулях. К счастью, Kr00k ничем не угрожает современным устройствам, которые используют протокол WPA3.

Broadcom и Cypress оперативно выпустили соответствующие патчи, поскольку среди уязвимых девайсов были устройства от Amazon, Apple, Asus, Huawei, Google, Samsung и Xiaomi.

На тот момент считалось, что Kr00k не затронула модули от Qualcomm, Ralink, Realtek и MediaTek. Однако эксперты ESET обнаружили другие похожие уязвимости.

Например, в модулях Wi-Fi производства Qualcomm выявили брешь CVE-2020-3702, позволяющую выкрасть конфиденциальную информацию. Однако в отличие от Kr00k атакующий не сможет получить доступ ко всем зашифрованным данным.

В июле разработчики Qualcomm выпустили патч, который рекомендуется установить пользователям всех затронутых устройств. То же касается и модулей от MediaTek.

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru