



Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

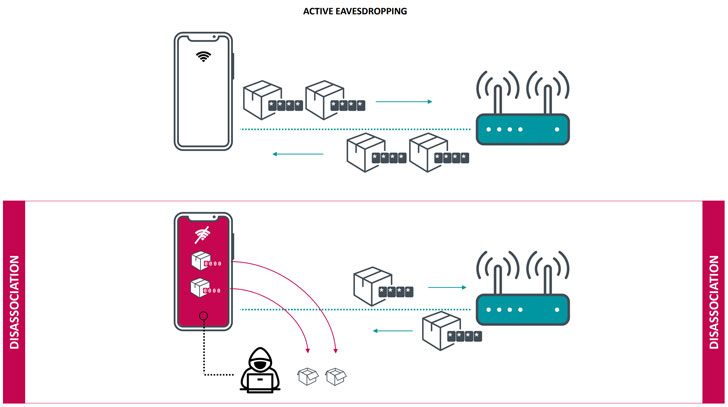
Модули Wi-Fi от Qualcomm и MediaTek содержат уязвимости, похожие по своему принципу на брешь Kr00k, которую эксперты обнаружили в начале этого года. Все патчи уже доступны, осталось только установить их.

В феврале специалисты антивирусной компании ESET рассказали об аппаратной уязвимости Kr00k, затрагивающей модули Wi-Fi от Broadcom и Cypress.

Kr00k, получившая идентификатор CVE-2019-15126, позволяла удалённому атакующему перехватывать и расшифровывать сетевые пакеты, передаваемые уязвимым устройством.

Причём эксплуатация бреши не требовала подключения к той же сети, в которой находится потенциальная жертва. Подобная атака успешно работала против девайсов, использующих протоколы WPA2-Personal и WPA2-Enterprise с шифрованием AES-CCMP.


Причина появления уязвимости крылась в том, как производители реализовали шифрование в отдельных модулях. К счастью, Kr00k ничем не угрожает современным устройствам, которые используют протокол WPA3.

Broadcom и Cypress оперативно выпустили соответствующие патчи, поскольку среди уязвимых девайсов были устройства от Amazon, Apple, Asus, Huawei, Google, Samsung и Xiaomi.

На тот момент считалось, что Kr00k не затронула модули от Qualcomm, Ralink, Realtek и MediaTek. Однако эксперты ESET обнаружили другие похожие уязвимости.

Например, в модулях Wi-Fi производства Qualcomm выявили брешь CVE-2020-3702, позволяющую выкрасть конфиденциальную информацию. Однако в отличие от Kr00k атакующий не сможет получить доступ ко всем зашифрованным данным.

В июле разработчики Qualcomm выпустили патч, который рекомендуется установить пользователям всех затронутых устройств. То же касается и модулей от MediaTek.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru