



На русскоязычном хакерском форуме нашли пароли от 900 VPN-серверов

На русскоязычном хакерском форуме нашли пароли от 900 VPN-серверов

На русскоязычном хакерском форуме нашли пароли от 900 VPN-серверов

Неизвестный киберпреступник опубликовал на одном из русскоязычных хакерских форумов имена пользователей, пароли и IP-адреса более чем от 900 корпоративных VPN-серверов Pulse Secure. Все данные размещены в виде простого текста.

Издание ZDNet совместно с компанией KELA успели проанализировать копию слитой базы. Оказалось, что все данные подлинные.

В БД можно найти следующую информацию:

  • IP-адреса VPN-серверов Pulse Secure.
  • Версию используемой прошивки.
  • Ключи SSH для каждого севера.
  • Список локальных пользователей, а также принадлежащие им пароли.
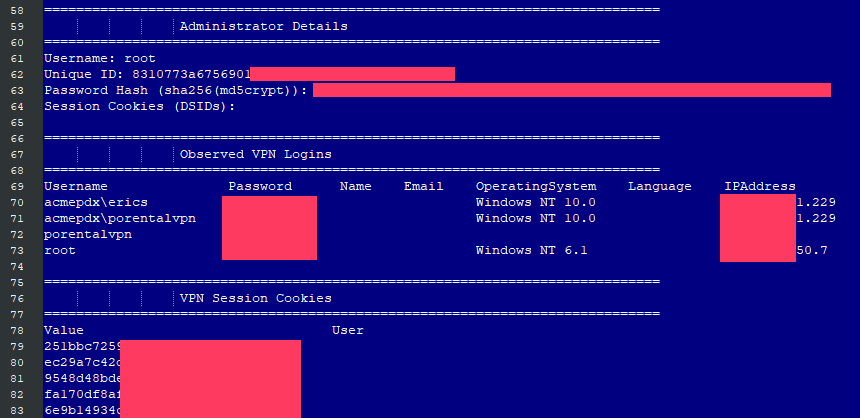
  • Детали аккаунта администратора.
  • Информацию о последнем входе (включая имена пользователей и пароли в виде простого текста).
  • Cookies сессии VPN.


Специалист, известный в Twitter под псевдонимом «Bank Security», обратил внимание на интересную особенность слитой базы данных. Фигурирующие в списке злоумышленника VPN-серверы Pulse Secure работали на уязвимой версии прошивки. Речь идёт о бреши под идентификатором CVE-2019-11510.

Исследователь полагает, что киберпреступник просканировал сеть на предмет уязвимых северов, после чего задействовал эксплойт для CVE-2019-11510, позволивший ему проникнуть в систему и извлечь данные.

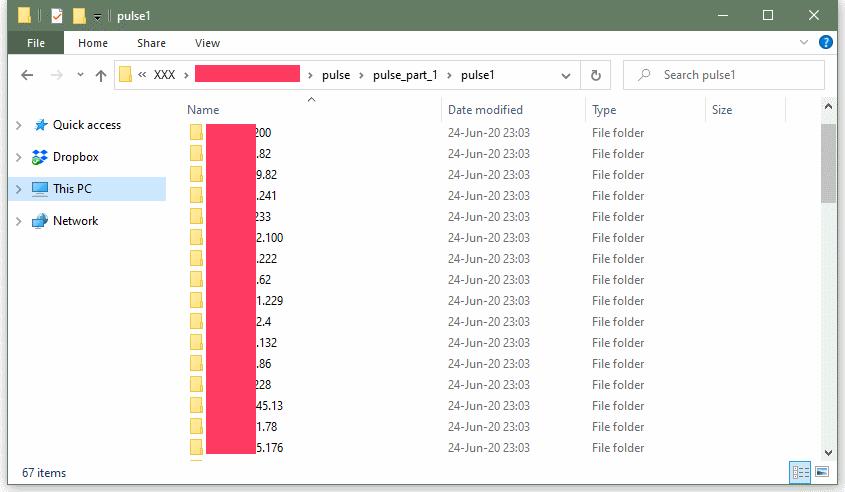
Если верить временным меткам на файлах, злоумышленник составил список данных в период между 24 июня и 8 июля 2020 года.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru