



Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Исследователи в области кибербезопасности описали новый способ атаки по сторонним каналам на основе тайминга. Судя по описанию, эффективность таких атак не зависит от сетевой загруженности между жертвой и сервером.

Завязанные на тайминге атаки (их ещё называют «атаки по времени») подразумевают анализ временных отрезков, с помощью которого злоумышленник может восстановить входные данные.

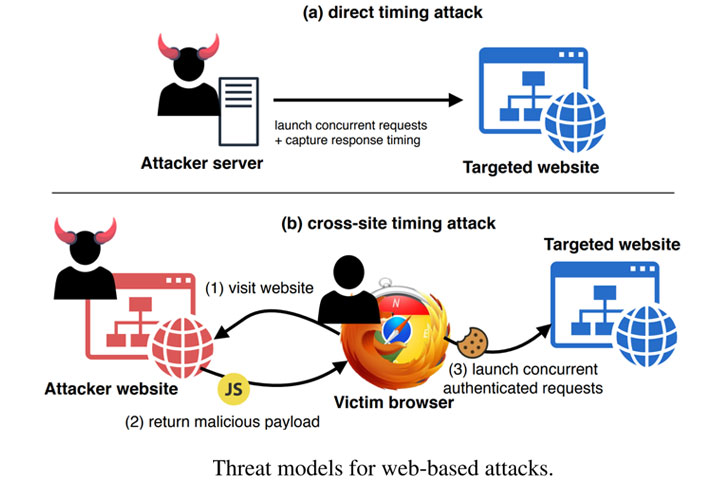
Специалисты DistriNet Research Group и Нью-Йоркского университета в Абу-Даби описали новый метод под названием «Timeless Timing Attacks (TTA)» (PDF).

TTA использует мультиплексирование сетевых протоколов и фиксирование времени отправленных запросов, таким образом нивелируя зависимость атаки от состояния сети.

Этим TTA отличается от стандартных атак по таймингу — когда время запуска анализируется независимо и последовательно. В новой технике эксперты опираются на относительную разницу во времени между двумя параллельно отправленными запросами. Другими словами, нет прямой зависимости от информации о тайминге.

В частности, потенциальные атакующие должны отправить пару запросов HTTP/2 серверу жертвы (либо напрямую, либо кросс-сайтовым методом). Это можно сделать с помощью вредоносного рекламного объявления или заставить жертву посетить веб-страницу, находящуюся под контролем злоумышленника.

Сервер возвращает результат, по которому точно видно разницу между вторым и первым запросами. После этого задача TTA — вычислить, какой из запросов занял меньше времени.

Существенный недостаток этого метода заключается в том, что атакующий не сможет направить множество запросов в одном пакете, если атакуемый сервер использует HTTP/1.1.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru