



Критическая брешь GRUB2 затрагивает миллиарды Linux- и Windows-систем

Критическая брешь GRUB2 затрагивает миллиарды Linux- и Windows-систем

Критическая брешь GRUB2 затрагивает миллиарды Linux- и Windows-систем

Команда исследователей в области кибербезопасности раскрыла подробности опасной уязвимости, затрагивающей миллиарды устройств по всему миру: серверы, рабочие станции, ноутбуки, десктопы, а также IoT-системы, на которых запущены практически любые дистрибутивы Linux и версии Windows.

Эксперты дали уязвимости имя «BootHole», отслеживается она под идентификатором CVE-2020-10713. Неприятный нюанс этой бреши — она находится в загрузчике (bootloader) GRUB2.

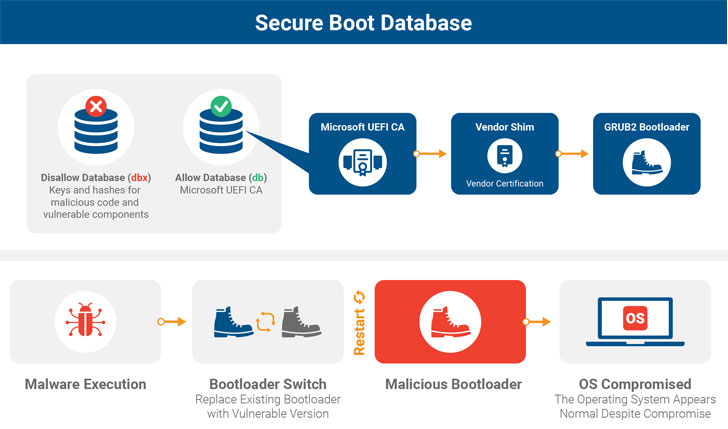
Другими словами, если злоумышленник успешно задействует BootHole в атаке, он сможет обойти функцию безопасной загрузки (Secure Boot) и получить высокие права в атакованной системе.

Напомним, что безопасная загрузка является защитным слоем интерфейса Unified Extensible Firmware Interface (UEFI), который использует bootloader для загрузки критических компонентов и параллельно контролирует выполнение исключительно подписанного кода.

BootHole выявили специалисты компании Eclypsium, на деле уязвимость представляет собой банальное переполнение буфера, затрагивающее все версии GRUB2. Брешь возникла из-за способа парсинга содержимого файла конфигурации, который, как правило, не подписан.


Сам файл grub.cfg располагается в системном разделе EFI. GRUB2 на сегодняшний день является стандартным загрузчиком для большинства Linux-систем, однако он поддерживает и другие ОС, ядра и гипервизоры вроде XEN.

«Переполнение буфера позволяет атакующему выполнить произвольный код внутри среды UEFI. С помощью такой атаки злоумышленник может запустить вредоносную программу, пропатчить напрямую ядро ОС или совершить любые другие злонамеренные действия», — объясняют (PDF) специалисты.

Например, атакуя системы Windows, преступник сможет задействовать BootHole для замены загрузчика по умолчанию и установки руткита. К сожалению, даже установка патчей GRUB2 не решит проблему до конца, поскольку атакующий всё ещё сможет заменить загрузчик на уязвимую версию.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru