



Критическая брешь GRUB2 затрагивает миллиарды Linux- и Windows-систем

Критическая брешь GRUB2 затрагивает миллиарды Linux- и Windows-систем

Критическая брешь GRUB2 затрагивает миллиарды Linux- и Windows-систем

Команда исследователей в области кибербезопасности раскрыла подробности опасной уязвимости, затрагивающей миллиарды устройств по всему миру: серверы, рабочие станции, ноутбуки, десктопы, а также IoT-системы, на которых запущены практически любые дистрибутивы Linux и версии Windows.

Эксперты дали уязвимости имя «BootHole», отслеживается она под идентификатором CVE-2020-10713. Неприятный нюанс этой бреши — она находится в загрузчике (bootloader) GRUB2.

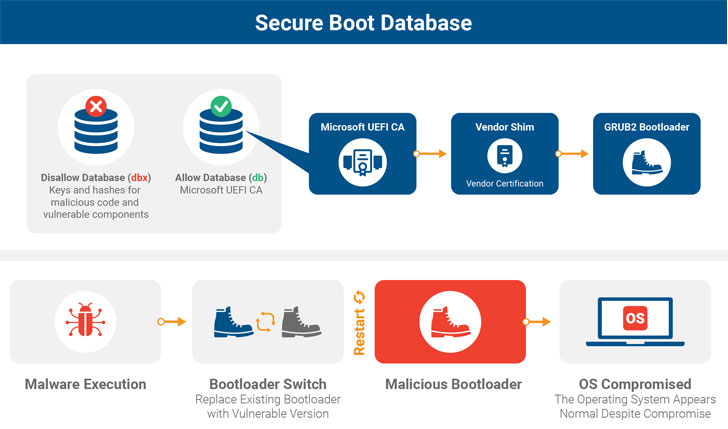
Другими словами, если злоумышленник успешно задействует BootHole в атаке, он сможет обойти функцию безопасной загрузки (Secure Boot) и получить высокие права в атакованной системе.

Напомним, что безопасная загрузка является защитным слоем интерфейса Unified Extensible Firmware Interface (UEFI), который использует bootloader для загрузки критических компонентов и параллельно контролирует выполнение исключительно подписанного кода.

BootHole выявили специалисты компании Eclypsium, на деле уязвимость представляет собой банальное переполнение буфера, затрагивающее все версии GRUB2. Брешь возникла из-за способа парсинга содержимого файла конфигурации, который, как правило, не подписан.


Сам файл grub.cfg располагается в системном разделе EFI. GRUB2 на сегодняшний день является стандартным загрузчиком для большинства Linux-систем, однако он поддерживает и другие ОС, ядра и гипервизоры вроде XEN.

«Переполнение буфера позволяет атакующему выполнить произвольный код внутри среды UEFI. С помощью такой атаки злоумышленник может запустить вредоносную программу, пропатчить напрямую ядро ОС или совершить любые другие злонамеренные действия», — объясняют (PDF) специалисты.

Например, атакуя системы Windows, преступник сможет задействовать BootHole для замены загрузчика по умолчанию и установки руткита. К сожалению, даже установка патчей GRUB2 не решит проблему до конца, поскольку атакующий всё ещё сможет заменить загрузчик на уязвимую версию.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru