



В первой половине 2020 года троян Emotet стал первым по атакам в России

В первой половине 2020 года троян Emotet стал первым по атакам в России

В первой половине 2020 года троян Emotet стал первым по атакам в России

Компания Check Point подготовила отчёт о самых активных киберугрозах в России, которые были зафиксированы в первой половине 2020 года. По данным экспертов, мошенники активно использовали пандемию и связанные с ней темы для организации атак.

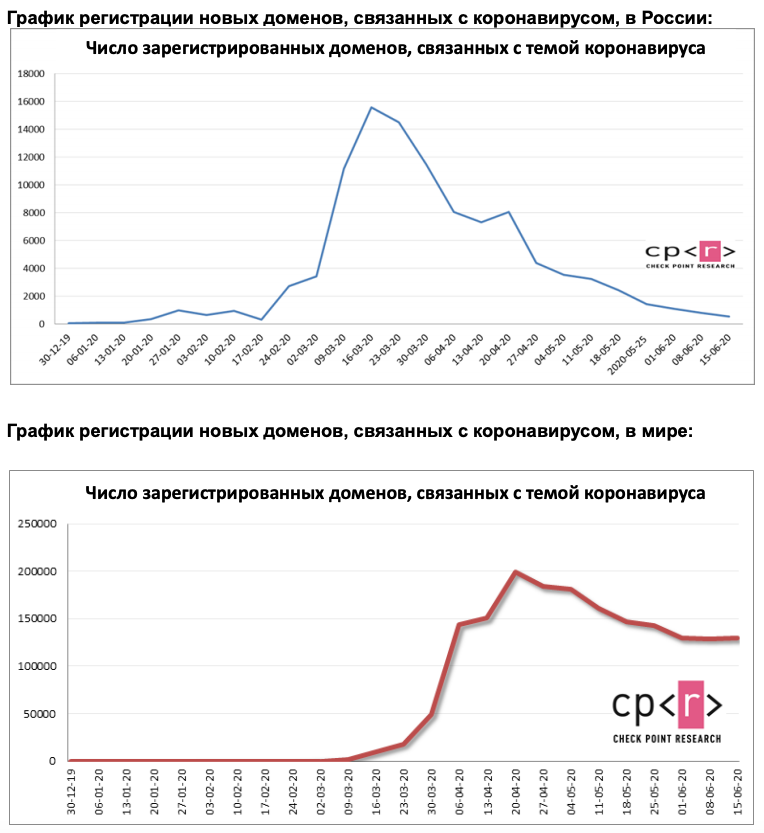
После вспышки пандемии специалисты Check Point обнаружили стремительный рост регистрации новых доменов, связанных с темой коронавируса, многие из которых оказались вредоносными или подозрительными.

Адаптируя методы атак под новые условия, киберпреступники имитируют приложения видеоконференций, стриминговые платформы, подделывают сайты, связанные с займами и различными выплатами, а также рассылают работодателям резюме с вредоносным кодом.

Злоумышленники используют высокий интерес к теме коронавируса, чтобы побудить получателей фишинговых писем загружать вредоносные приложения и файлы или переходить по вредоносным ссылкам.


Злоумышленники используют высокий интерес к теме коронавируса, чтобы побудить получателей фишинговых писем загружать вредоносные приложения и файлы или переходить по вредоносным ссылкам.

Самой распространённой вредоносной программой стал троян Emotet, атаковавший 6% организаций. К слову, на днях «хактивисты» взломали операторов Emotet и заменили распространяемый вредонос на мемы.

Рейтинг распределился так:

  1. Emotet (6%) — продвинутый модульный троян. Когда-то Emotet был рядовым банковским трояном, но в последнее время он используется для дальнейшего распространения вредоносных программ и кампаний, а также может рассылать фишинговые письма, содержащие вредоносные вложения или ссылки.
  2. RigEK (5%) — содержит эксплойты для Internet Explorer, Flash, Java и Silverlight. Заражение начинается с перенаправления на целевую страницу, содержащую Java-скрипт, который затем ищет уязвимые плагины и внедряет эксплойт.
  3. XMRig (5%) — криптомайнер, программное обеспечение с открытым исходным кодом, впервые обнаруженное в мае 2017 года. Используется для майнинга криптовалюты Monero.
  4. Agent Tesla (3%) — усовершенствованная версия трояна типа «RAT». AgentTesla заражает компьютеры с 2014 года, выполняя функции кейлоггера и похитителя паролей. Вредоносная программа способна отслеживать и собирать вводимые данные с клавиатуры жертвы, делать скриншоты и извлекать учетные данные, относящиеся к различным программам, установленным на компьютер жертвы (включая Google Chrome, MozillaFirefox и Microsoft Outlook).
  5. Phorpiex (3%) — червь, предназначенный для платформы Windows. Он создает файлы, которые автоматически запускаются на съемных устройствах для дальнейшего самораспространения и включения в список авторизованных приложений. Это позволяет Phorpiex обойти политики шлюзов безопасности. Вредоносная программа также служит агентом бэкдора, который принимает команды от удаленного контроллера.

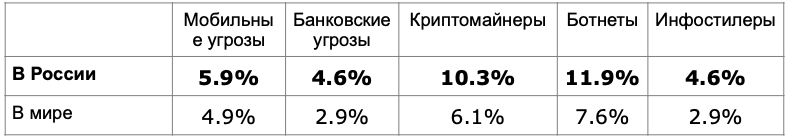
Среднее число атак на организации в неделю по типам угроз:

Подпишитесь на новости

ChatGPT посадили за руль Toyota Corolla, он справился с трассой из конусов

Чат-боту доверили не письмо начальнику, а руль, газ и тормоз настоящей машины. Команда DrivingBench подключила несколько ИИ-моделей к Toyota Corolla и проверила, смогут ли они проехать трассу из конусов на парковке в районе Сан-Франциско.

В эксперименте участвовали GPT-6 Astra, Claude Fable 5.1, Grok 4.6 и GPT-5.6 Sol. Это модели общего назначения, без специального дообучения для вождения. Код, промпты и устройство испытаний команда раскрыла в отчёте DrivingBench.

Ноутбук передавал моделям изображения с камер и телеметрию. Их команды поступали в автомобиль через устройство comma four и программную прослойку на базе openpilot. Таким образом, чат-бот выбирал манёвры, а отдельная система превращала решения в действия машины.


Результаты получились неровными. Grok, Sol и Fable проехали лишь несколько метров и не завершили маршрут. Astra после нескольких попыток справилась. Между заездами модели предлагали разобрать ошибки и попробовать снова.

Человек всё время находился за рулём и был готов нажать тормоз. Скорость ограничили, маршрут проходил на парковке. Выпускать такого водителя в городской поток эксперимент не предлагает.


Самый занятный результат: универсальная языковая модель смогла управлять физической машиной, получая обратную связь через инструменты.

RSS: Новости на портале Anti-Malware.ru