



Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Новый Linux-бэкдор использует API Dogecoin для поиска C2-сервера

Команда специалистов из компании Intezer Labs проанализировала новый Linux-бэкдор Doki, который теперь входит в арсенал давно действующей киберпреступной группы. С помощью этого вредоноса злоумышленники атакуют веб-серверы и майнят за их счёт криптовалюту.

В отчёте Intezer Labs бэкдор Doki связывают с операциями группировки Ngrok, которая действует как минимум с конца 2018 года.

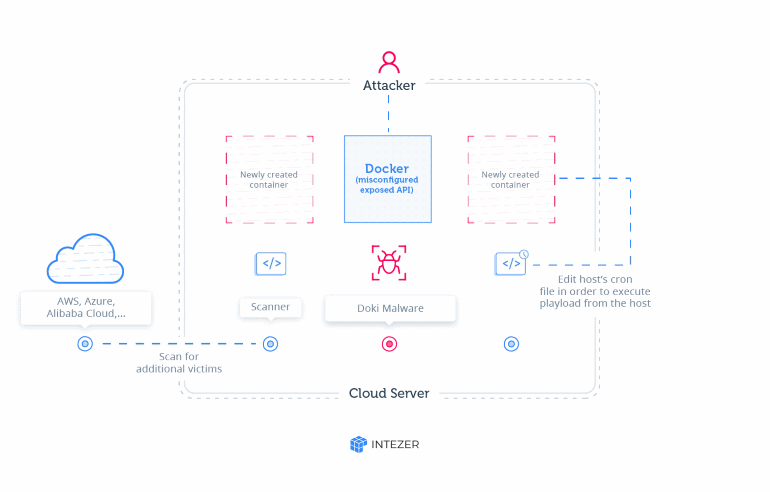
По словам исследователей, в последних кампаниях злоумышленники атаковали те установки Docker, где стояли открытыми и незащищенными API. Преступникам удавалось развернуть новые серверы внутри облачной инфраструктуры. Далее серверы, работающие на Alpine Linux, заражались вредоносным майнером и Doki.


Основная задача нового бэкдора заключается в полном контроле новых серверов Alpine Linux, что позволяет атакующим убедиться в корректности работы криптомайнера. Более того, «под капотом» Doki скрывает функции, отличающие его от привычных бэкдоров.

Самое яркое отличие — метод определения URL командного сервера (C&C), к которому вредоносу необходимо подключиться для получения команд.

Как правило, стандартные вредоносные программы подключаются к IP-адресу или ссылке, жёстко запрограммированным в коде. Doki же использует динамический алгоритм Domain generation algorithms (DGA) и API Dogecoin, которые помогают ему определять адрес C&C. Формат запроса следующий:

https://dogechain.info/api/v1/address/sent/{address}

Таким образом, операторы Doki могут достаточно легко менять командный сервер. Эксперты уточнили, что первые образцы Doki появились на VirusTotal ещё в январе, однако на протяжении шести месяцев вредонос оставался незамеченным.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru