



В промышленных VPN нашли критические RCE-уязвимости

В промышленных VPN нашли критические RCE-уязвимости

В промышленных VPN нашли критические RCE-уязвимости

Критические уязвимости в VPN-сервисах для промышленных предприятий позволяют потенциальному атакующему перезаписывать данные, выполнять вредоносный код или команды, а также вызывать DoS.

Поскольку с приходом COVID-19 VPN-сервисы стали одной из главных мишеней для киберпреступников, к подобным уязвимостям стоит относиться серьёзно.

«Успешная эксплуатация этих брешей позволит злоумышленнику получить прямой доступ к промышленным устройствам. Подобные атаки могут нанести физический урон», — описывают проблему безопасности исследователи из Claroty.


Специалисты сознательно искали уязвимости в промышленных VPN-шлюзах, используемых для доступа и мониторинга критически важных объектов вроде программируемого логического контроллера или IO-устройств (input/output).

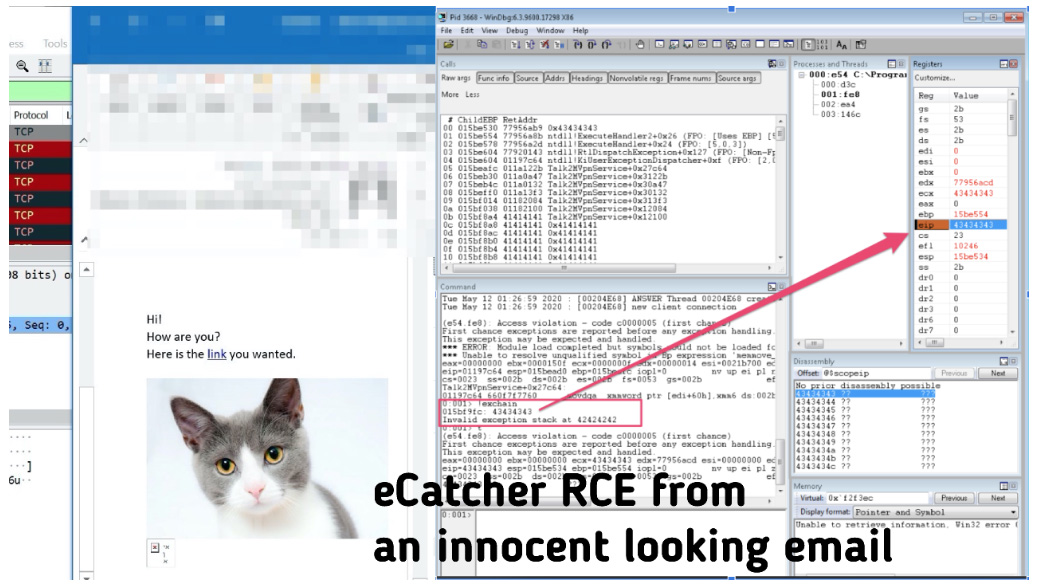
Среди уязвимых VPN исследователи выделили Secomea GateManager M2M, промышленные VPN-серверы от Moxa и HMS Networks eCatcher VPN. Самым проблемным оказалась реализация Secomea GateManager, в ней нашли следующие бреши:

  • CVE-2020-14500 — некорректная обработка заголовков HTTP-запросов. Для эксплуатации не нужна аутентификация, атакующий может выполнить вредоносный код и получить доступ к внутренней сети жертвы.
  • CVE-2020-14508 — эта уязвимость может привести к состоянию DoS. Кроме этого, её тоже можно использовать для удалённого выполнения кода.
  • CVE-2020-14510 — жёстко запрограммированные в коде учётные данные Telnet.
  • CVE-2020-14512 — слабое хеширование, способное выдать пользовательские пароли.

К счастью, все вышеописанные уязвимости уже получили свои патчи, однако специалисты уверены, что таких дыр ещё много — их ещё предстоит выявить.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru