



Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Orange стала жертвой вымогателя Nefilim, утекли данные клиентов

Представители Orange подтвердили, что корпорация стала жертвой атаки операторов программы-вымогателя. В результате кибероперации злоумышленники скомпрометировали данные двенадцати корпоративных клиентов.

Напомним, что Orange является одним из крупнейших мировых телекоммуникационных операторов, а также интернет-провайдером и оператором сотовой связи.

Число клиентов Orange достигает 266 миллионов, штат — 148 тысяч сотрудников. В Европе корпорация занимает четвёртое место среди крупнейших операторов.

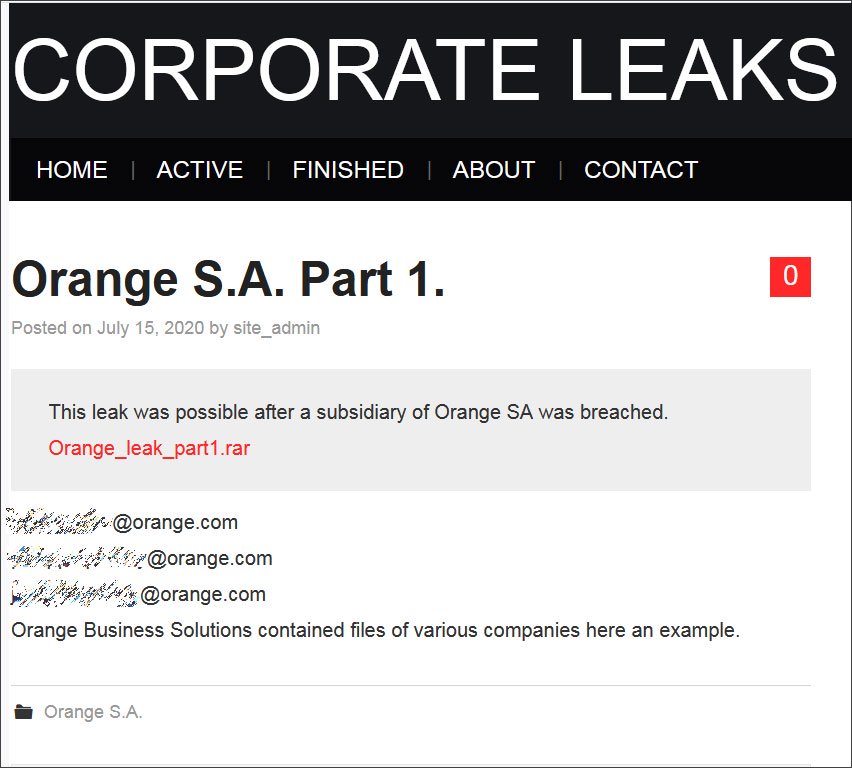
Что известно на данный момент: 15 июля 2020 года операторы шифровальщика Nefilim добавили Orange на свой сайт, предназначенный для публикации скомпрометированных данных. При этом киберпреступники заявили, что им удалось взломать корпорацию через подразделение Orange Business Solutions.


Представители телекоммуникационной компании подтвердили слова злоумышленников: действительно, системы взломали через Orange Business Services, а инцидент произошёл 4 июля 2020 года.

В ходе атаки операторам шифровальщика удалось получить доступ к данным, принадлежащих двенадцати клиентам Orange. На специальном сайте преступники разместили архив «Orange_leak_part1.rar» размером 339 Мб.

Аккаунт Ransom Leaks в Twitter также подтвердил факт взлома и утечки клиентской информации.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru