



Microsoft устранила баг отказа LSASS и внезапной перезагрузки Windows 10

Microsoft устранила баг отказа LSASS и внезапной перезагрузки Windows 10

Microsoft устранила баг отказа LSASS и внезапной перезагрузки Windows 10

Microsoft наконец устранила проблему с отказом LSASS, критического компонента операционной системы Windows. Этот баг приводил к вынужденной перезагрузке ОС, поскольку системный файл lsass.exe не мог нормально работать после обновления отдельных версий Windows 10.

LSASS (служба проверки подлинности локальной системы безопасности) отвечает в Windows за верификацию пользователей компьютера или сервера, за обработку изменений пароля, а также создаёт токены доступа. Все действия LSASS записывает в специальный лог.

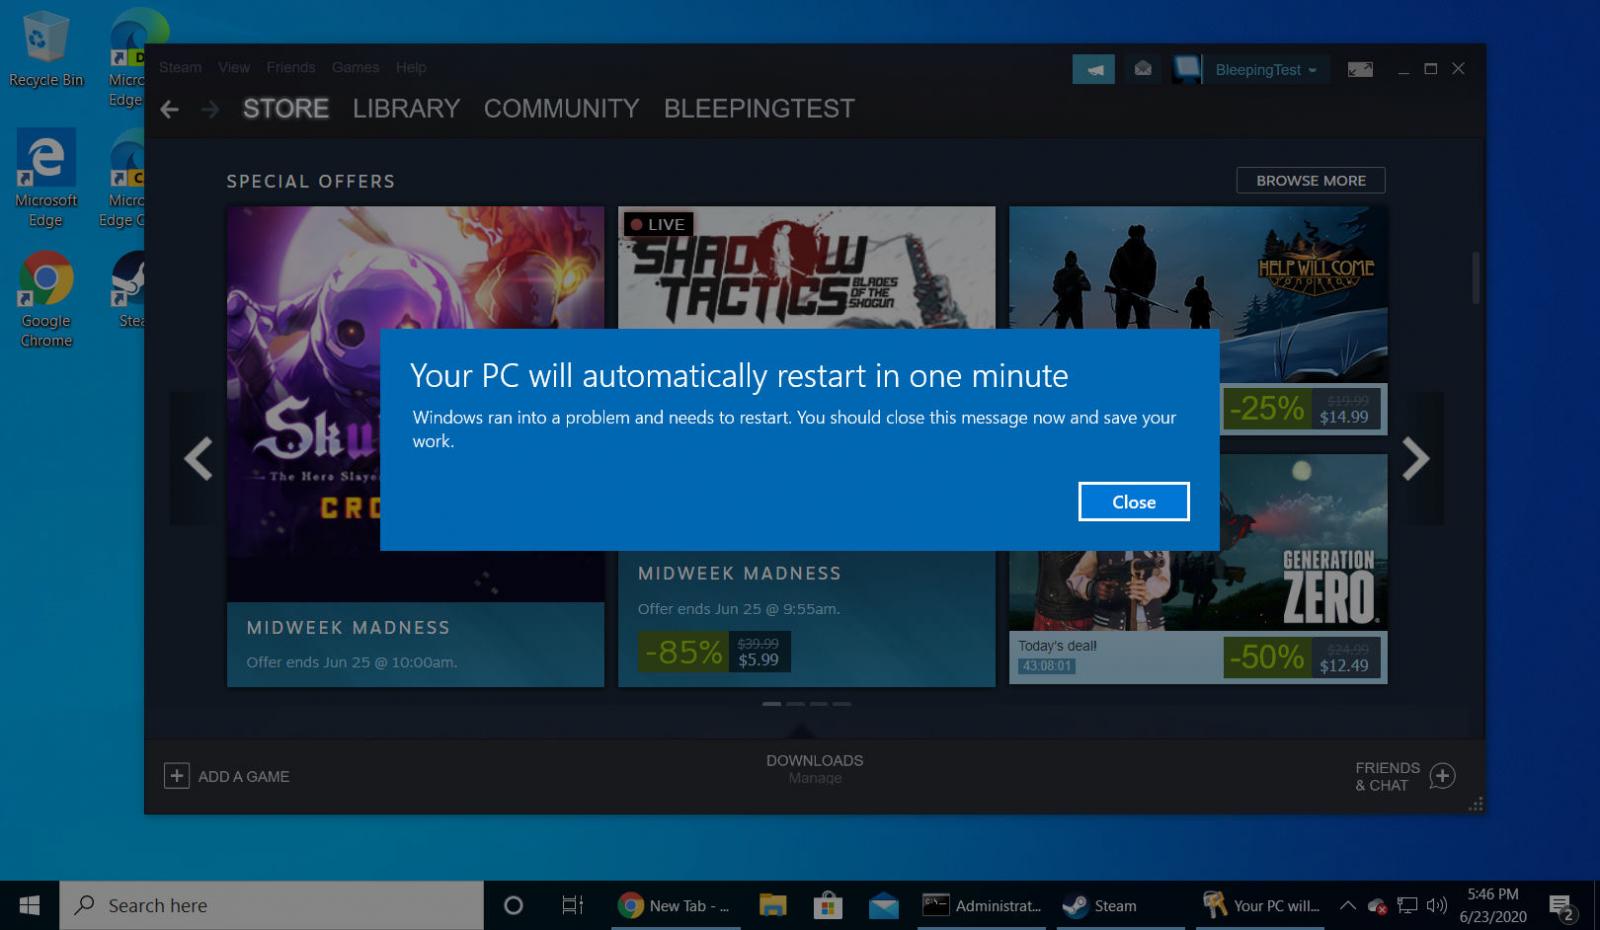
Если процесс этой службы перестаёт отвечать, пользователь сразу же теряет доступ к зарегистрированным на компьютере учётным записям Windows. При этом ОС выдаст соответствующую ошибку, а устройство должно будет перезагрузиться в течение минуты.

Именно с такой проблемой столкнулись в июне пользователи Windows 10. С выходом обновления под идентификатором KB4565503 Microsoft устранила сбои в работе LSASS. Помимо этого, патч повышает производительность WIndows 10 версии 2004.


Известно, что баг LSASS коснулся многих версий (как клиентских, так и серверных):

  • Клиентские: Windows 10 2004; Windows 10 1909; Windows 10 1903; Windows 10 1809; Windows 10 Enterprise LTSC 2019.
  • Серверные: Windows Server 2004; Windows Server 1909; Windows Server 1903; Windows Server 1809; Windows Server 2019.
Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru