



Эксперты смогли извлечь личные данные из скриншотов с видеоконференций

Эксперты смогли извлечь личные данные из скриншотов с видеоконференций

Эксперты смогли извлечь личные данные из скриншотов с видеоконференций

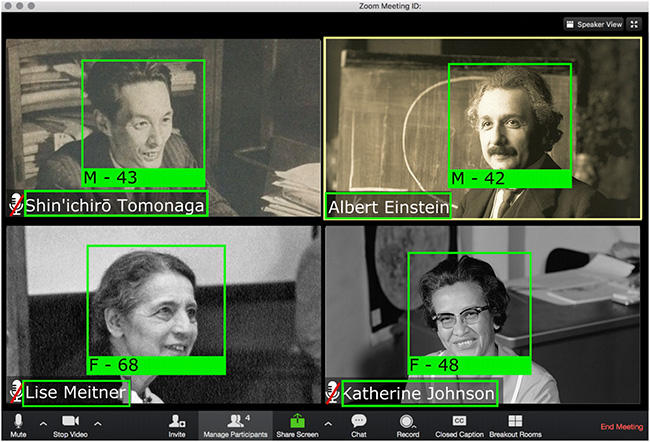
Предупреждение всем пользователям сервисов для видеоконференций: не стоит публиковать скриншоты сессий Zoom и других схожих программ. Как сообщили специалисты Университета имени Давида Бен-Гуриона, из таких скриншотов можно извлечь личную информацию.

Сейчас в Сети повсеместно можно встретить снимки экрана, на которых запечатлены различные видеоконференции. Компании привыкли так отчитываться перед публикой. Zoom, Microsoft Teams и Google Meet — в соцсетях находятся скриншоты всех популярных сервисов. Но так ли это опасно, как утверждают эксперты?


Распространяющаяся по миру инфекция COVID-19 многих загнала по домам и заставила общаться с коллегами через Zoom и его аналоги. В апреле, например, около 500 млн человек использовали эти сервисы.

Информация о проблемах конфиденциальности Zoom и раньше тревожила пользователей, теперь же специалисты решили выяснить, какие данные можно извлечь из скриншотов, лежащих в свободном доступе.

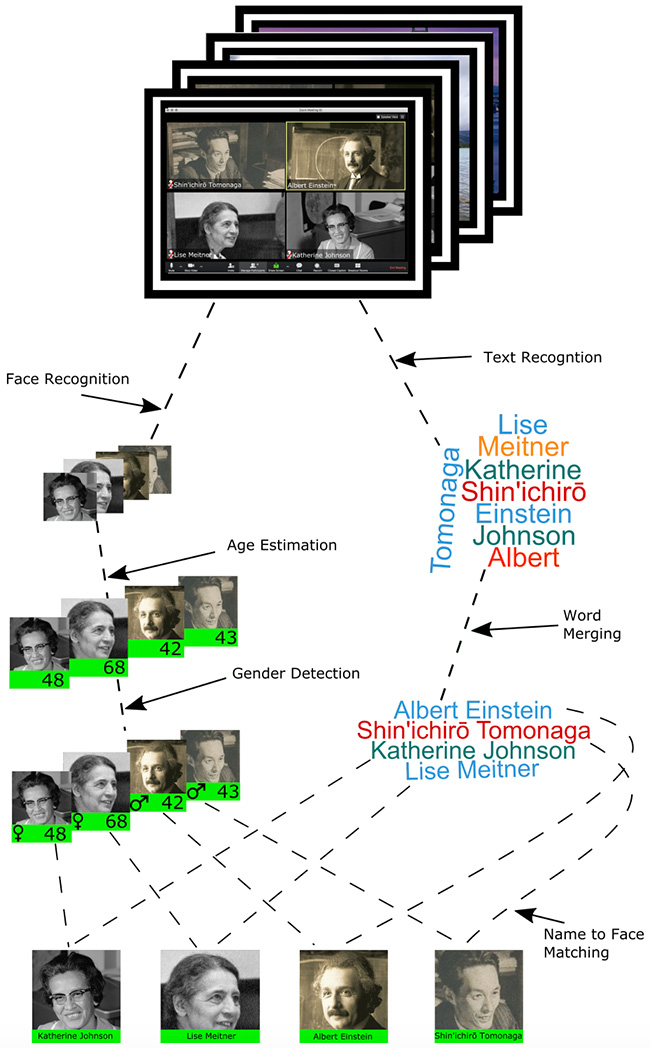
«Наше исследование (PDF) показало, что в случае с доступными скриншотами можно относительно легко получить персональные данные участников видеоконференции. Среди такой информации будут возраст, пол и полные имена», — объясняет Майкл Файр из Университета имени Давида Бен-Гуриона.

«Такие методы подвергают дополнительной опасности конфиденциальность пользователей. Это касается всех — как несовершеннолетних, так и их родителей».

В ходе исследования специалисты опирались на инструменты для распознавания лиц, сканируя более 15 700 размещённых скриншотов видеоконференций, насчитывающих более 142 тыс. лиц участников.

Соответствующие алгоритмы позволили экспертам идентифицировать одних и тех же людей на разных видеоконференциях. Для этого анализировалось не только лицо, но и фон.

В результате исследователям в 80% случаев удалось вычислить пол и возраст участника онлайн-встречи, а также определить его личность.


В связи с этим специалисты рекомендуют не публиковать скриншоты видеоконференций, в крайнем случае можно использовать для этого псевдонимы. В качестве дополнительной меры защиты не помешает задействовать виртуальный фон.

Рекомендуем также ознакомиться с нашим сравнением сервисов для видеоконференций, чтобы выбрать наиболее безопасный.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru