



Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Специалисты в области кибербезопасности зафиксировали ещё одну тенденцию, прямо связанную с пандемией, — существенно увеличилось число мошеннических атак с использованием переводов «с карты на карту».

Как отметили в компании Group-IB, с апреля по июнь 2020 года количество подобных несанкционированных транзакций выросло более чем в шесть раз. Такая цифра действительно впечатляет.

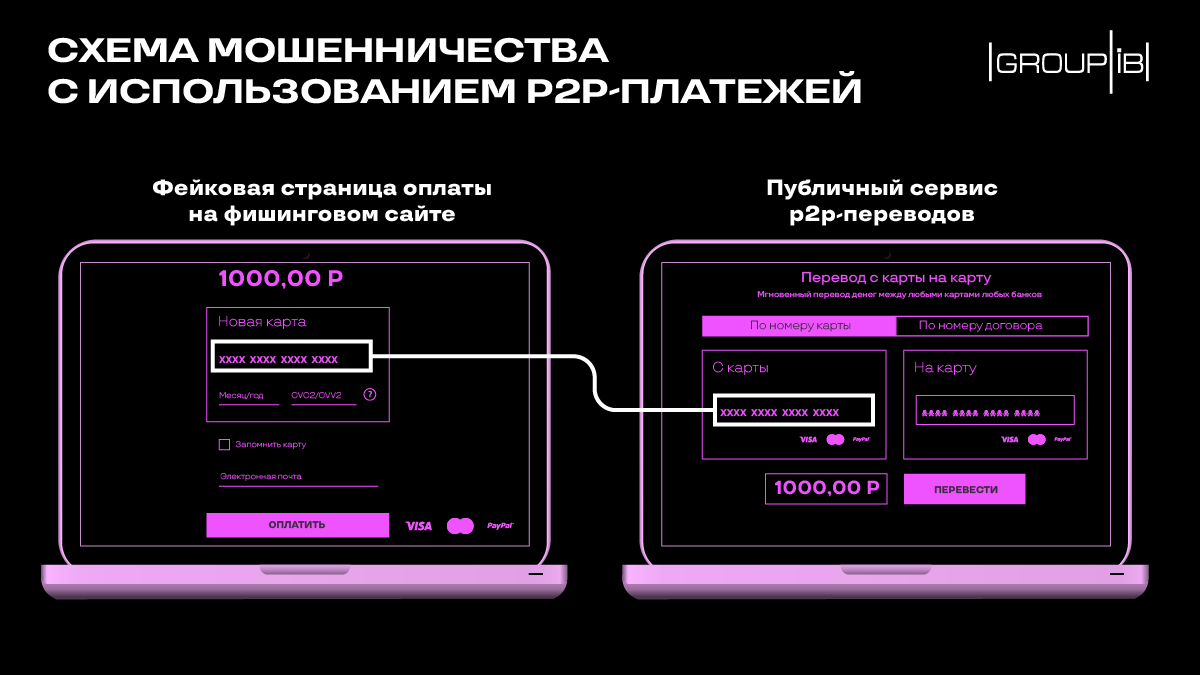
Как действуют мошенники: жертву заманивают на фишинговый сайт, где та вводит свои платёжные данные. При этом ресурс максимально качественно маскируют, чтобы пользователь был уверен в том, что совершает покупку.

После этого киберпреступники, предварительно собрав все необходимые данные, обращаются к публичным P2P-сервисам кредитных организаций, чтобы перевести деньги на свои счета.

О росте числа таких инцидентов свидетельствует немалое количество жалоб, которые обманутые пользователи направляют в адрес крупных банков, представительств международных банков и платежных сервисов.

Команда Group-IB заявила, что в среднем один банк фиксирует 400-600 попыток такого мошенничества в месяц. Средняя сумма одного перевода превышает 7 тыс. рублей.

Интересно отдельно отметить методы злоумышленников, благодаря которым им удавалось обходить существующие защитные меры онлайн-платежей. Мошенники использовали дополнительный шаг аутентификации в виде SMS-кода, который обычно отправляется на привязанный к карте номер телефона.

За этот процесс отвечает протокол 3D Secure (3DS), версия которого 1.0 используется сейчас практически всеми. Технология убережёт от внешнего мошенника, однако в ней не предусмотрена защита от мошенничества со стороны самого «онлайн-магазина».

Этим недочётом и пользовались злоумышленники, создавая поддельные онлайн-магазины и якобы продавая товары, необходимые в период пандемии: маски, перчатки, антисептики. Поскольку фишинговые сайты обращались к публичным P2P-сервисам банков, дополнительным кодом проверки жертва подтверждала не покупку, а перевод на счёт преступников.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru