



Инструкция: как удалить неудаляемый Microsoft Edge в Windows 10

Инструкция: как удалить неудаляемый Microsoft Edge в Windows 10

Инструкция: как удалить неудаляемый Microsoft Edge в Windows 10

Бессмысленная и беспощадная Chromium-версия браузера Microsoft Edge устанавливается в Windows 10 через Windows Update. В этом случае удалить интернет-обозреватель стандартными методами не получится. Тем не менее деинсталлировать навязчивую программу можно с помощью командной строки.

В мае пользователи выяснили, что новая версия Microsoft Edge устанавливается на компьютеры с Windows 10 2004 посредством обновления под идентификатором KB4559309 (через Windows Update).

После инсталляции операционная система уже не даёт удалить браузер стандартным способом — через установку-удаление программ.

Однако для тех, кого не устраивает такой подход Microsoft, специалисты Deskmodder.de нашли способ деинсталлировать навязанный браузер. Приводим инструкцию здесь:

  1. Запускаем командную строку с правами администратора.
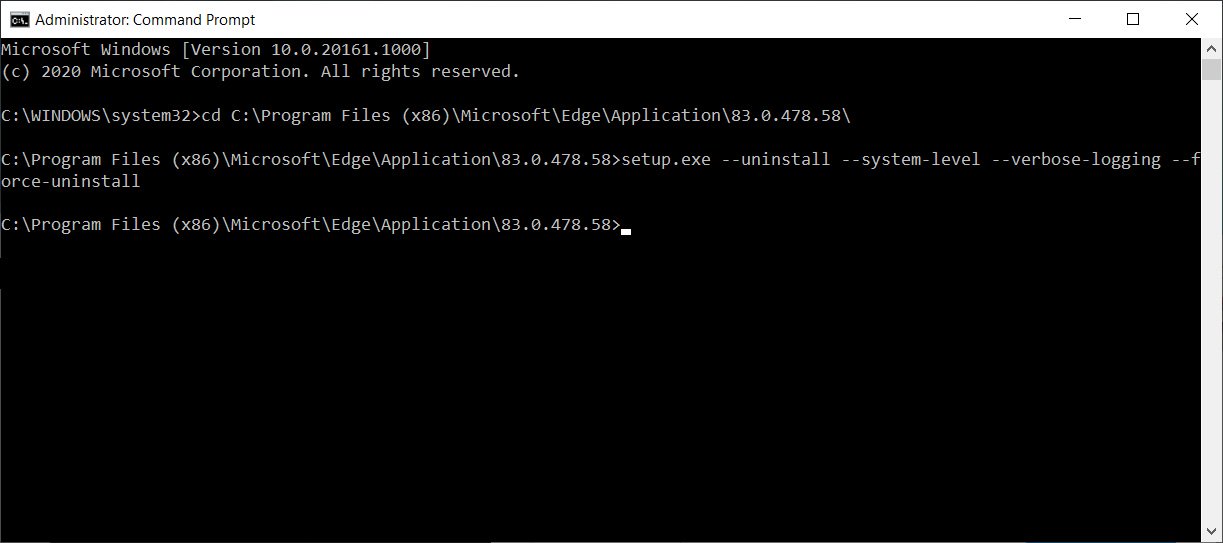
  2. Используем команду CD для перехода в директорию с установленным Microsoft Edge. Как правило, браузер располагается в C:\Program Files (x86)\Microsoft\Edge\Application\[номер версии]. Пример — C:\Program Files (x86)\Microsoft\Edge\Application\83.0.478.58\.
  3. После этого надо ввести команду, которая удалит новый Edge и установит классический:
    setup.exe --uninstall --system-level --verbose-logging --force-uninstall
  4. Закрываем командную строку.

После вышеописанных действий у вас должен появиться доступ к классической версии Microsoft Edge. К слову, в последнее время поведение Microsoft Edge всё больше напоминает адваре или программу-вымогатель.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru