



Операторы Maze утверждают, что взломали Xerox и выкрали 100 Гб файлов

Операторы Maze утверждают, что взломали Xerox и выкрали 100 Гб файлов

Операторы Maze утверждают, что взломали Xerox и выкрали 100 Гб файлов

Крупнейшая американская корпорация Xerox Corporation стала очередной жертвой операторов программы-вымогателя Maze. Киберпреступники заявили, что 25 июня им удалось зашифровать файлы одного из лидеров в области технологии печати.

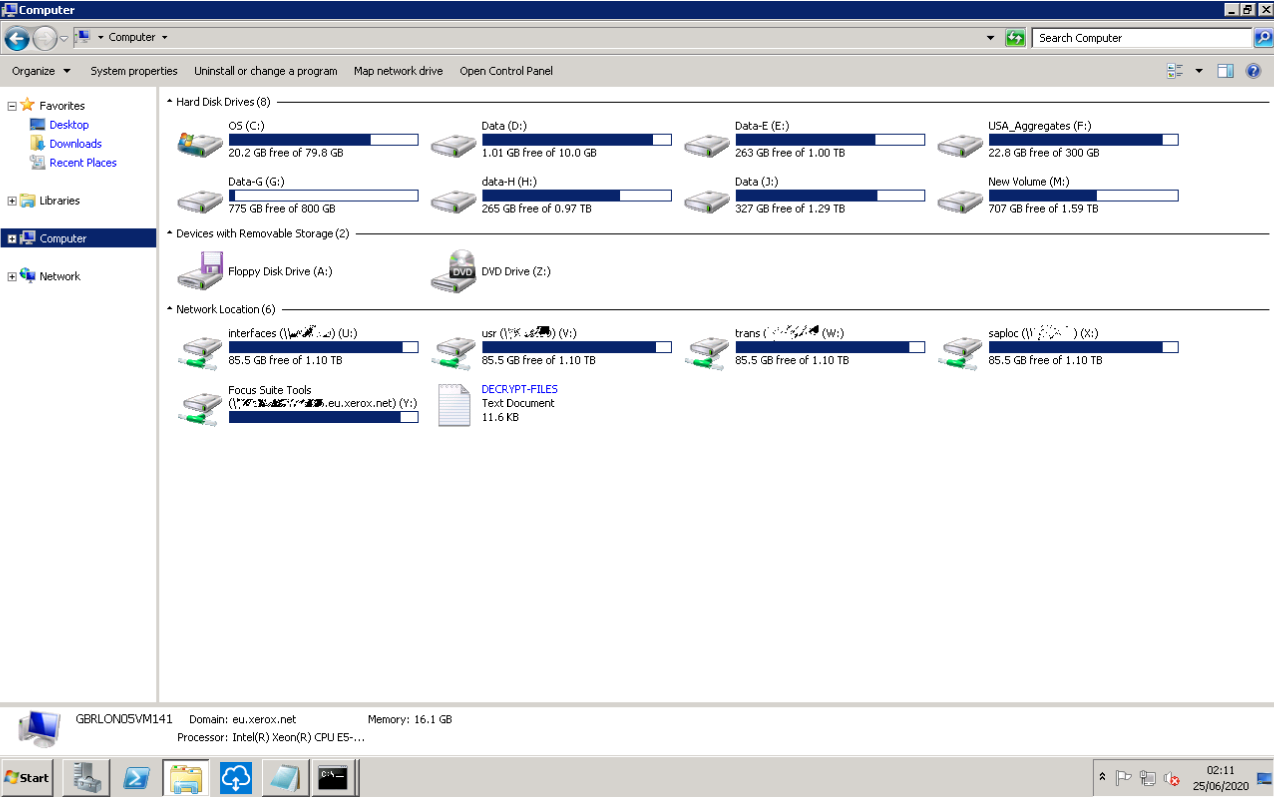
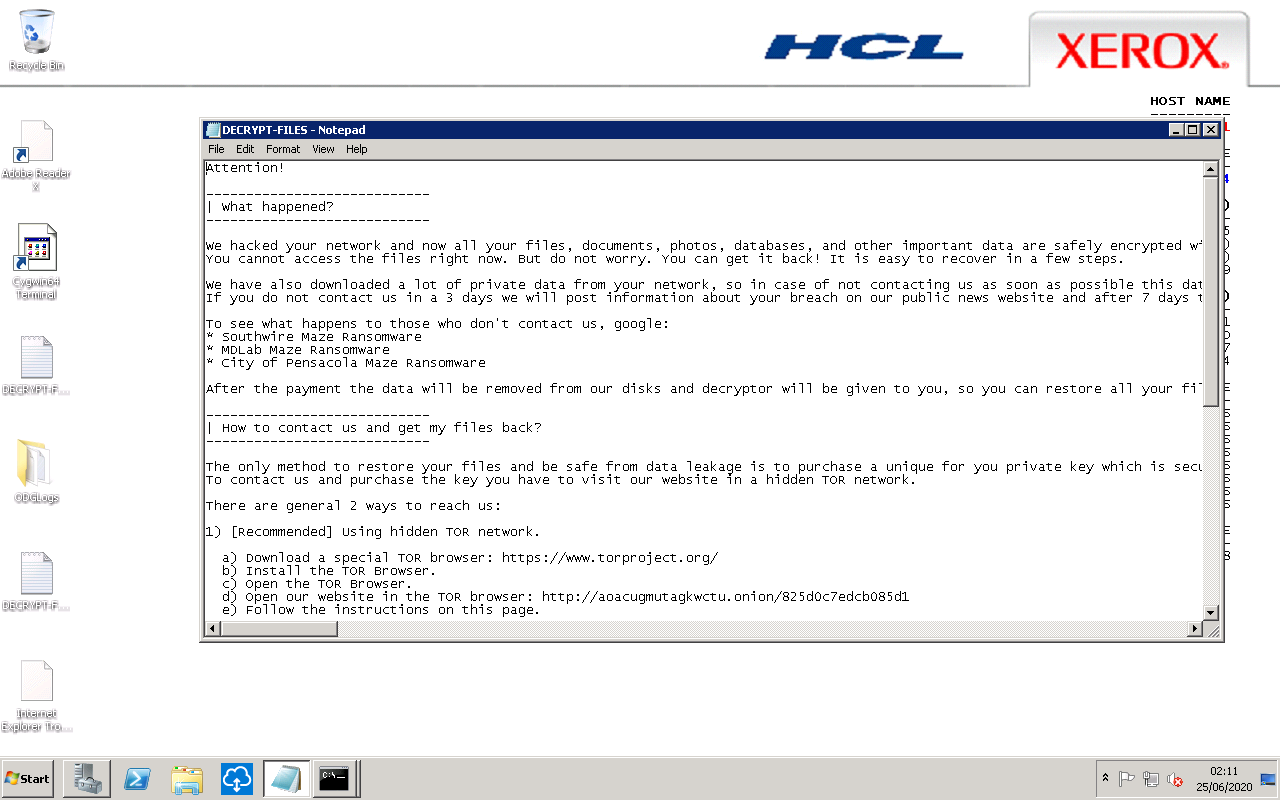
Сам техногигант не подтвердил, но и не опроверг факт атаки. Есть, однако, скриншоты, которые сделали сами атакующие, — судя по ним, Maze удалось зашифровать компьютеры по меньшей мере в одном домене Xerox.

24 июня на специальном сайте операторов Maze, где публикуются данные об утечках, в списке жертв появилась корпорация Xerox. Злоумышленники утверждали, что им удалось взломать сеть компании.

Как и в случае с другими утечками, киберпреступники не балуют общественность деталями взлома. Единственное, что публикуют — пруфы.

По словам атакующих, им удалось выкрасть более 100 Гб внутренних файлов Xerox. Всю собранную информацию операторы Maze собираются опубликовать, если корпорация не заплатит выкуп.

В подтверждение своих слов злоумышленники выложили набор из десяти скриншотов, на которых виден список директорий и записка с требованиями выкупа. Если Xerox заплатит, преступники обещают удалить все украденные файлы и выслать дешифратор, который вернёт все файлы в первоначальное состояние.


Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru