



Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

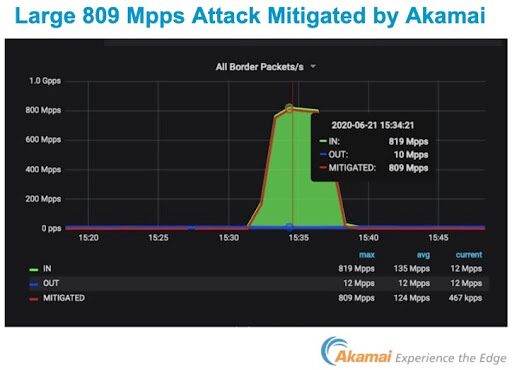
Компания Akamai зафиксировала мощнейшую DDoS-атаку на один из европейских банков. По словам специалистов, которые помогали кредитной организации сдерживать атаку, пик её мощности составил 809 миллионов пакетов в секунду.

Akamai не раскрыла имя банка из соображений конфиденциальности клиента. В компании лишь уточнили, что атака произошла 21 июня.

«21 июня 2020 года нам удалось сдержать крупнейшую DDoS-атаку, когда-либо зафиксированную на платформе Akamai. Злоумышленники смогли генерировать 809 миллионов пакетов в секунду, их целью стал европейский банк», — гласит пост в блоге Akamai.

Специалисты считают, что данную атаку можно смело ставить в ряд с самыми мощными DDoS за всю историю. Предыдущий рекорд, зафиксированный платформой Akamai, в два раза уступает последней вредоносной кампании.

Экспертов также поразила невероятная скорость, с которой DDoS удалось выйти на пик. Путь от нормального показателя трафика до 418 Gbps атака прошла всего за несколько секунд. На пик же DDoS вышла спустя две минуты.

В Akamai уточнили, что длительность атаки не превысила десяти минут. Предполагается, что за DDoS стоит новый ботнет, поскольку в процесс было вовлечено большое количество IP-адресов, ранее не фигурировавших в подобных операциях.

Напомним, что на прошлой неделе о рекордно мощной DDoS-атаке рассказала компания Amazon. Интернет-гиганту удалось зафиксировать уровень в 2,3 Tbps.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru