



Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Немецкие и голландские исследователи изучили методы противодействия DDoS-атакам и последствия ликвидации ботнетов. В результате специалисты пришли к выводу, что действия правоохранительных органов зачастую неэффективны.

Вместо того чтобы подавлять операторов DDoS, разрушая инфраструктуру злоумышленников, правоохранители должны сосредоточиться на патчинге уязвимых систем, считают эксперты.

Звучит действительно логично, учитывая, что содержащие уязвимости системы являются первопричиной DDoS-атак.

За время исследования специалисты проанализировали рынок DDoS-услуг и последствия принятых правоохранительными органами мер. Напомним, что американские и европейские спецслужбы ликвидировали в общей сложности 15 крупных сервисов «DDoS-for-hire», позволяющих заказывать атаки такого класса.

«Ликвидация подобных сервисов сразу же снижала напор DDoS-трафика. Однако никакого существенного воздействия на трафик DDoS, доходящий до жертв, действия правоохранителей не оказали. Ощутимого сокращения числа атак также не произошло», — пишут исследователи.

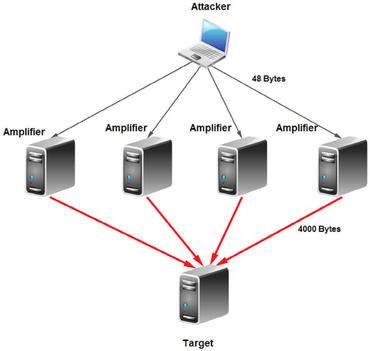
Другими словами, снижалась лишь мощность кибератак, поскольку трафик не доходил до серверов-рефлекторов. Такие серверы злоумышленники используют для «отражения» трафика, а если на них запущен уязвимый протокол, они могут служить и усилителями мощности DDoS.

Таким образом, исследователи сделали вывод, что для эффективного противостояния DDoS-атакам следует в первую очередь сократить количество доступных уязвимых серверов.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru