



Minecraft и CS:GO: в период самоизоляции геймеров атакуют на 54% чаще

Minecraft и CS:GO: в период самоизоляции геймеров атакуют на 54% чаще

Minecraft и CS:GO: в период самоизоляции геймеров атакуют на 54% чаще

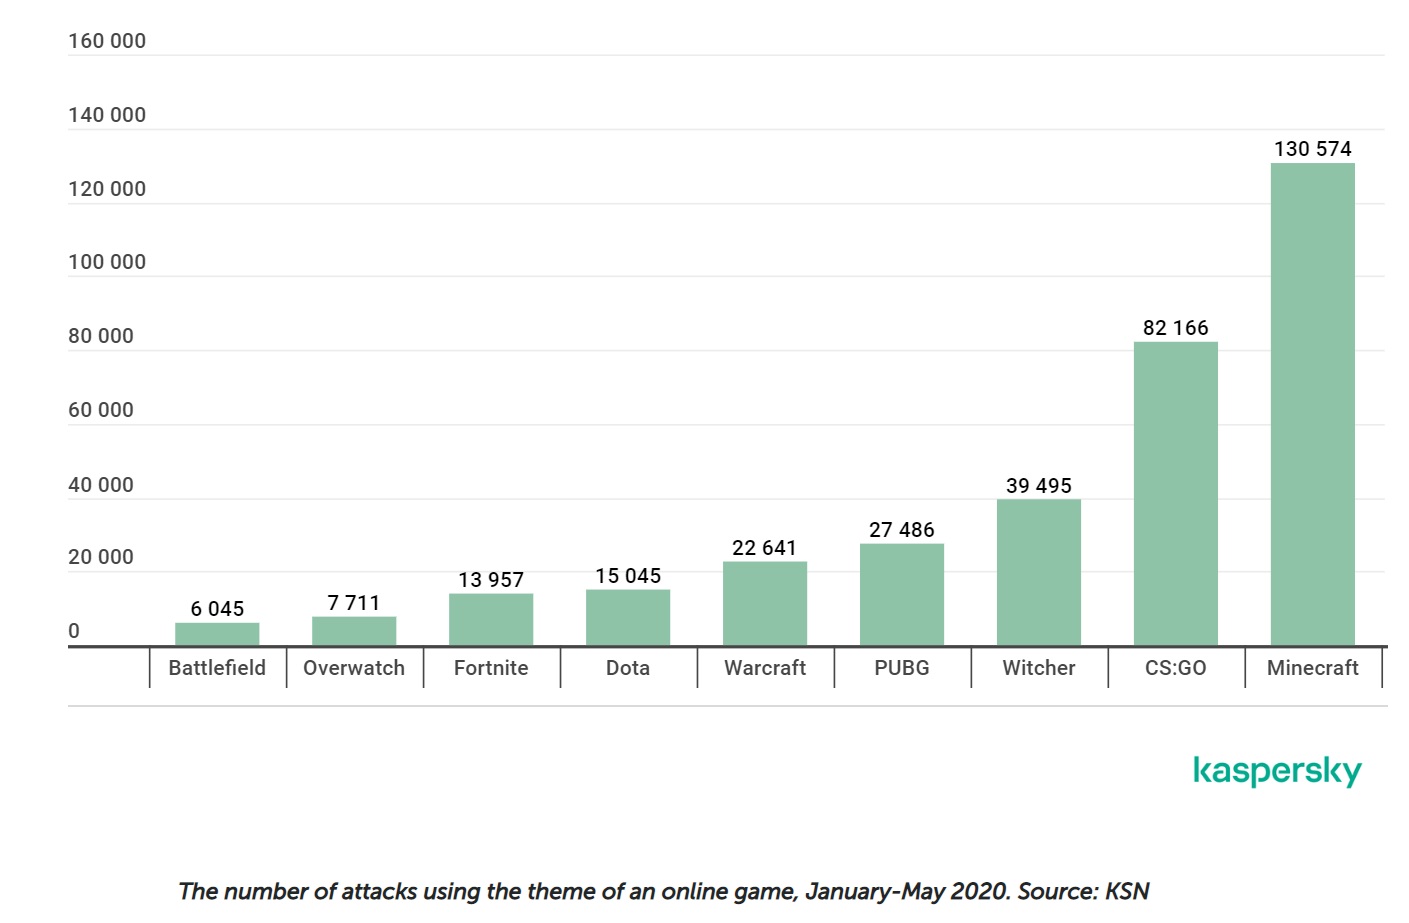
В период самоизоляции киберпреступники увеличили число атак на любителей видеоигр. По подсчётам аналитиков «Лаборатории Касперского», в апреле 2020 года количество ежедневных попыток перейти на вредоносные сайты с геймерской тематикой выросло на 54% в сравнении с январём этого года.

Любимцем среди видеоигр у злоумышленников стал проект Minecraft — именно эта игра фигурировала более чем в 130 тыс. кибератак.

Помимо Minecraft, в тройку самых эксплуатируемых игр вошли такие гиганты, как Counter Strike: Global Offensive и The Witcher 3. Бессменный лидер «Лаборатории Касперского» Евгений Касперский в Twitter поделился инфографикой, на которой отражены девять самых используемых в атаках игр:

Кибермошенники не обошли стороной и самую популярную игровую платформу — Steam. Пользователи в апреле пытались перейти на фишинговые страницы, использующие тему Steam, на 40% чаще, чем в феврале этого года.

Также эксперты сообщили о рассчитанных на геймеров приманках — обещания бесплатных версий популярных игр, читов, апдейтов и аддонов. Само собой, вместо обещанного пользователи получали вредоносные программы, предназначенные для кражи паролей, а также майнеры и шифровальщики.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru